 mozgi
Sono state rilevate critiche vulnerabilità e chiavi rigide codificate nelle telecamere Flock
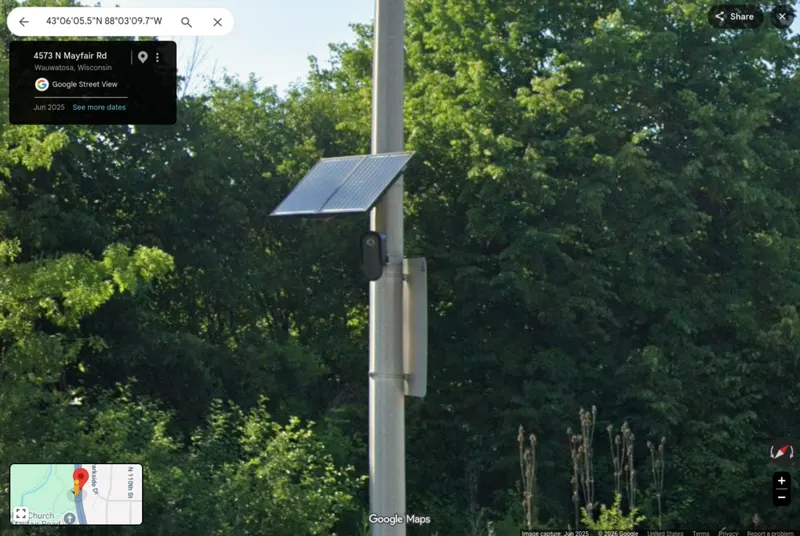
I ricercatori della sicurezza hanno individuato gravi carenze nelle telecamere Flock, utilizzate per il riconoscimento automatico delle targhe (ALPR). I dispositivi funzionano con software obsoleto, rendendoli vulnerabili all'accesso non autorizzato all'infrastruttura di produzione dell'azienda.
L'analisi ha mostrato che l'attrezzatura funziona sulla base di Android 8.1 e del kernel Linux 3.18. Queste versioni del sistema operativo non ricevono più da tempo aggiornamenti di sicurezza critici, lasciando il sistema aperto all'utilizzo di exploit noti. Inoltre, nel firmware delle telecamere sono stati trovati chiavi API codificate, che forniscono l'accesso ai servizi cloud e ai dati trasmessi dai dispositivi.
L'utilizzo di componenti obsoleti nei sistemi di sorveglianza, ampiamente utilizzati dalle forze dell'ordine, crea il rischio di violazione dei dati riservati. La presenza di credenziali statiche consente agli aggressori di eludere i meccanismi di autenticazione, ottenendo il controllo dei flussi di dati in tempo reale. I dettagli dell'audit tecnico e la discussione delle conseguenze dell'incidente sono disponibili sulla piattaforma Lobste.rs.
Questa situazione sottolinea il problema della sicurezza nel settore dei dispositivi IoT con funzionalità AI, dove la velocità di implementazione di nuovi algoritmi spesso supera i processi di aggiornamento del software di base. La mancanza di patch regolari e l'utilizzo di metodi di archiviazione non sicuri per le chiavi di accesso in sistemi simili mettono a rischio la privacy dei dati raccolti con l'aiuto delle tecnologie di visione artificiale.
Notizie correlate
 Nvidia accusata di aver fornito chip a società fantasma in Cina
7 novembre 2026
 Google ha acquisito da Crusoe un sito per un data center nel Wyoming
6 novembre 2026
 L'intelligence cinese ha tentato di reclutare un top manager per Nvidia
6 novembre 2026
 OpenAI ha raccolto ulteriori 11 miliardi di dollari
6 novembre 2026