 mozgi
在Flock相機中發現了嚴重的漏洞和硬編碼的金鑰
2026年9月17日
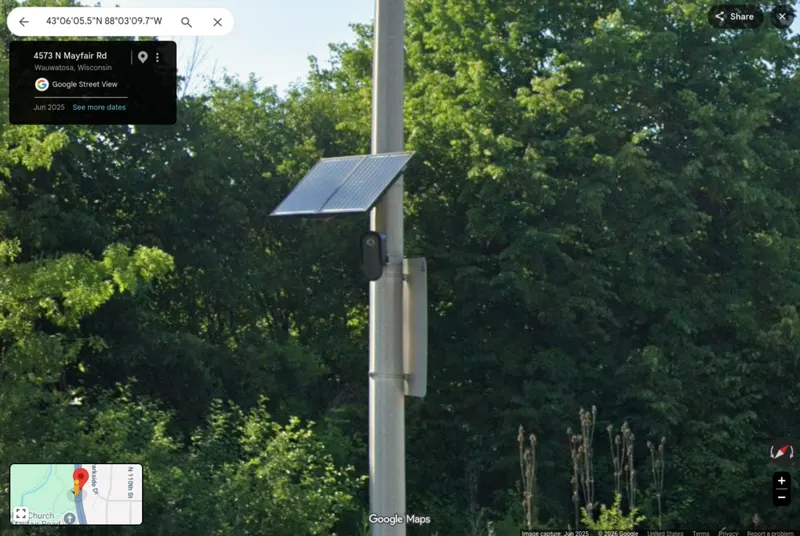
安全研究人員發現了Flock攝影機的嚴重缺陷,該攝影機用於自動車牌辨識(ALPR)。這些設備運行在過時的軟件上,使其容易受到未經授權的存取公司的生產基礎設施。
分析顯示,設備運行在Android 8.1和Linux 3.18核心上。這些作業系統版本已經不再接收關鍵的安全更新,使系統容易受到已知的漏洞利用。此外,攝影機的韌體中發現了硬編碼的API密鑰,這些密鑰可以存取雲端服務和設備傳輸的數據。
在大規模使用的監控系統中使用過時的組件,特別是執法機構,會產生洩露機密信息的風險。靜態登錄憑證的存在允許攻擊者繞過身份驗證機制,實時控制數據流。技術審計的詳細信息和事件的討論可在Lobste.rs平臺上找到。
這種情況凸顯了AI功能的IoT設備安全問題,在這些設備中,新的算法的實施速度往往超過了基礎軟件的更新過程。缺乏定期的補丁和使用不安全的存儲密鑰方法使得通過計算機視覺技術收集的數據的隱私受到威脅。


