 mozgi
È stato pubblicato uno sfruttamento per la catena RCE in WordPress
I ricercatori della sicurezza hanno pubblicato wp2shell-PoC, che dimostra la possibilità di esecuzione remota di codice (RCE) nel sistema di gestione dei contenuti WordPress. La vulnerabilità sfrutta una catena di due gravi bug: CVE-2026-63030 e CVE-2026-60137.
Il meccanismo di attacco si basa sulla combinazione di route confusion e iniezione SQL. Questa combinazione consente all'attaccante di accedere al sistema senza autenticazione preventiva. Lo strumento fornisce la funzionalità per verificare la vulnerabilità della risorsa target, leggere i dati dal database e eseguire direttamente comandi arbitrari sul server.
Al momento, il PoC è disponibile in un repository aperto su GitHub. L'uso di strumenti simili è limitato alle cornici del test di penetrazione e dell'audit di sicurezza dei propri sistemi. Si consiglia agli sviluppatori di verificare l'attualità delle versioni di WordPress e la presenza di patch che chiudono gli identificatori di vulnerabilità indicati.
La rilevazione di catene simili sottolinea i rischi associati agli errori di routing nei CMS popolari. La possibilità di esecuzione del codice senza autorizzazione è un vettore di attacco critico che richiede un aggiornamento immediato dell'infrastruttura per prevenire l'accesso non autorizzato ai dati.
Notizie correlate
 Google ha insegnato agli smartwatch a rilevare la pressione alta senza bracciale
7 novembre 2026
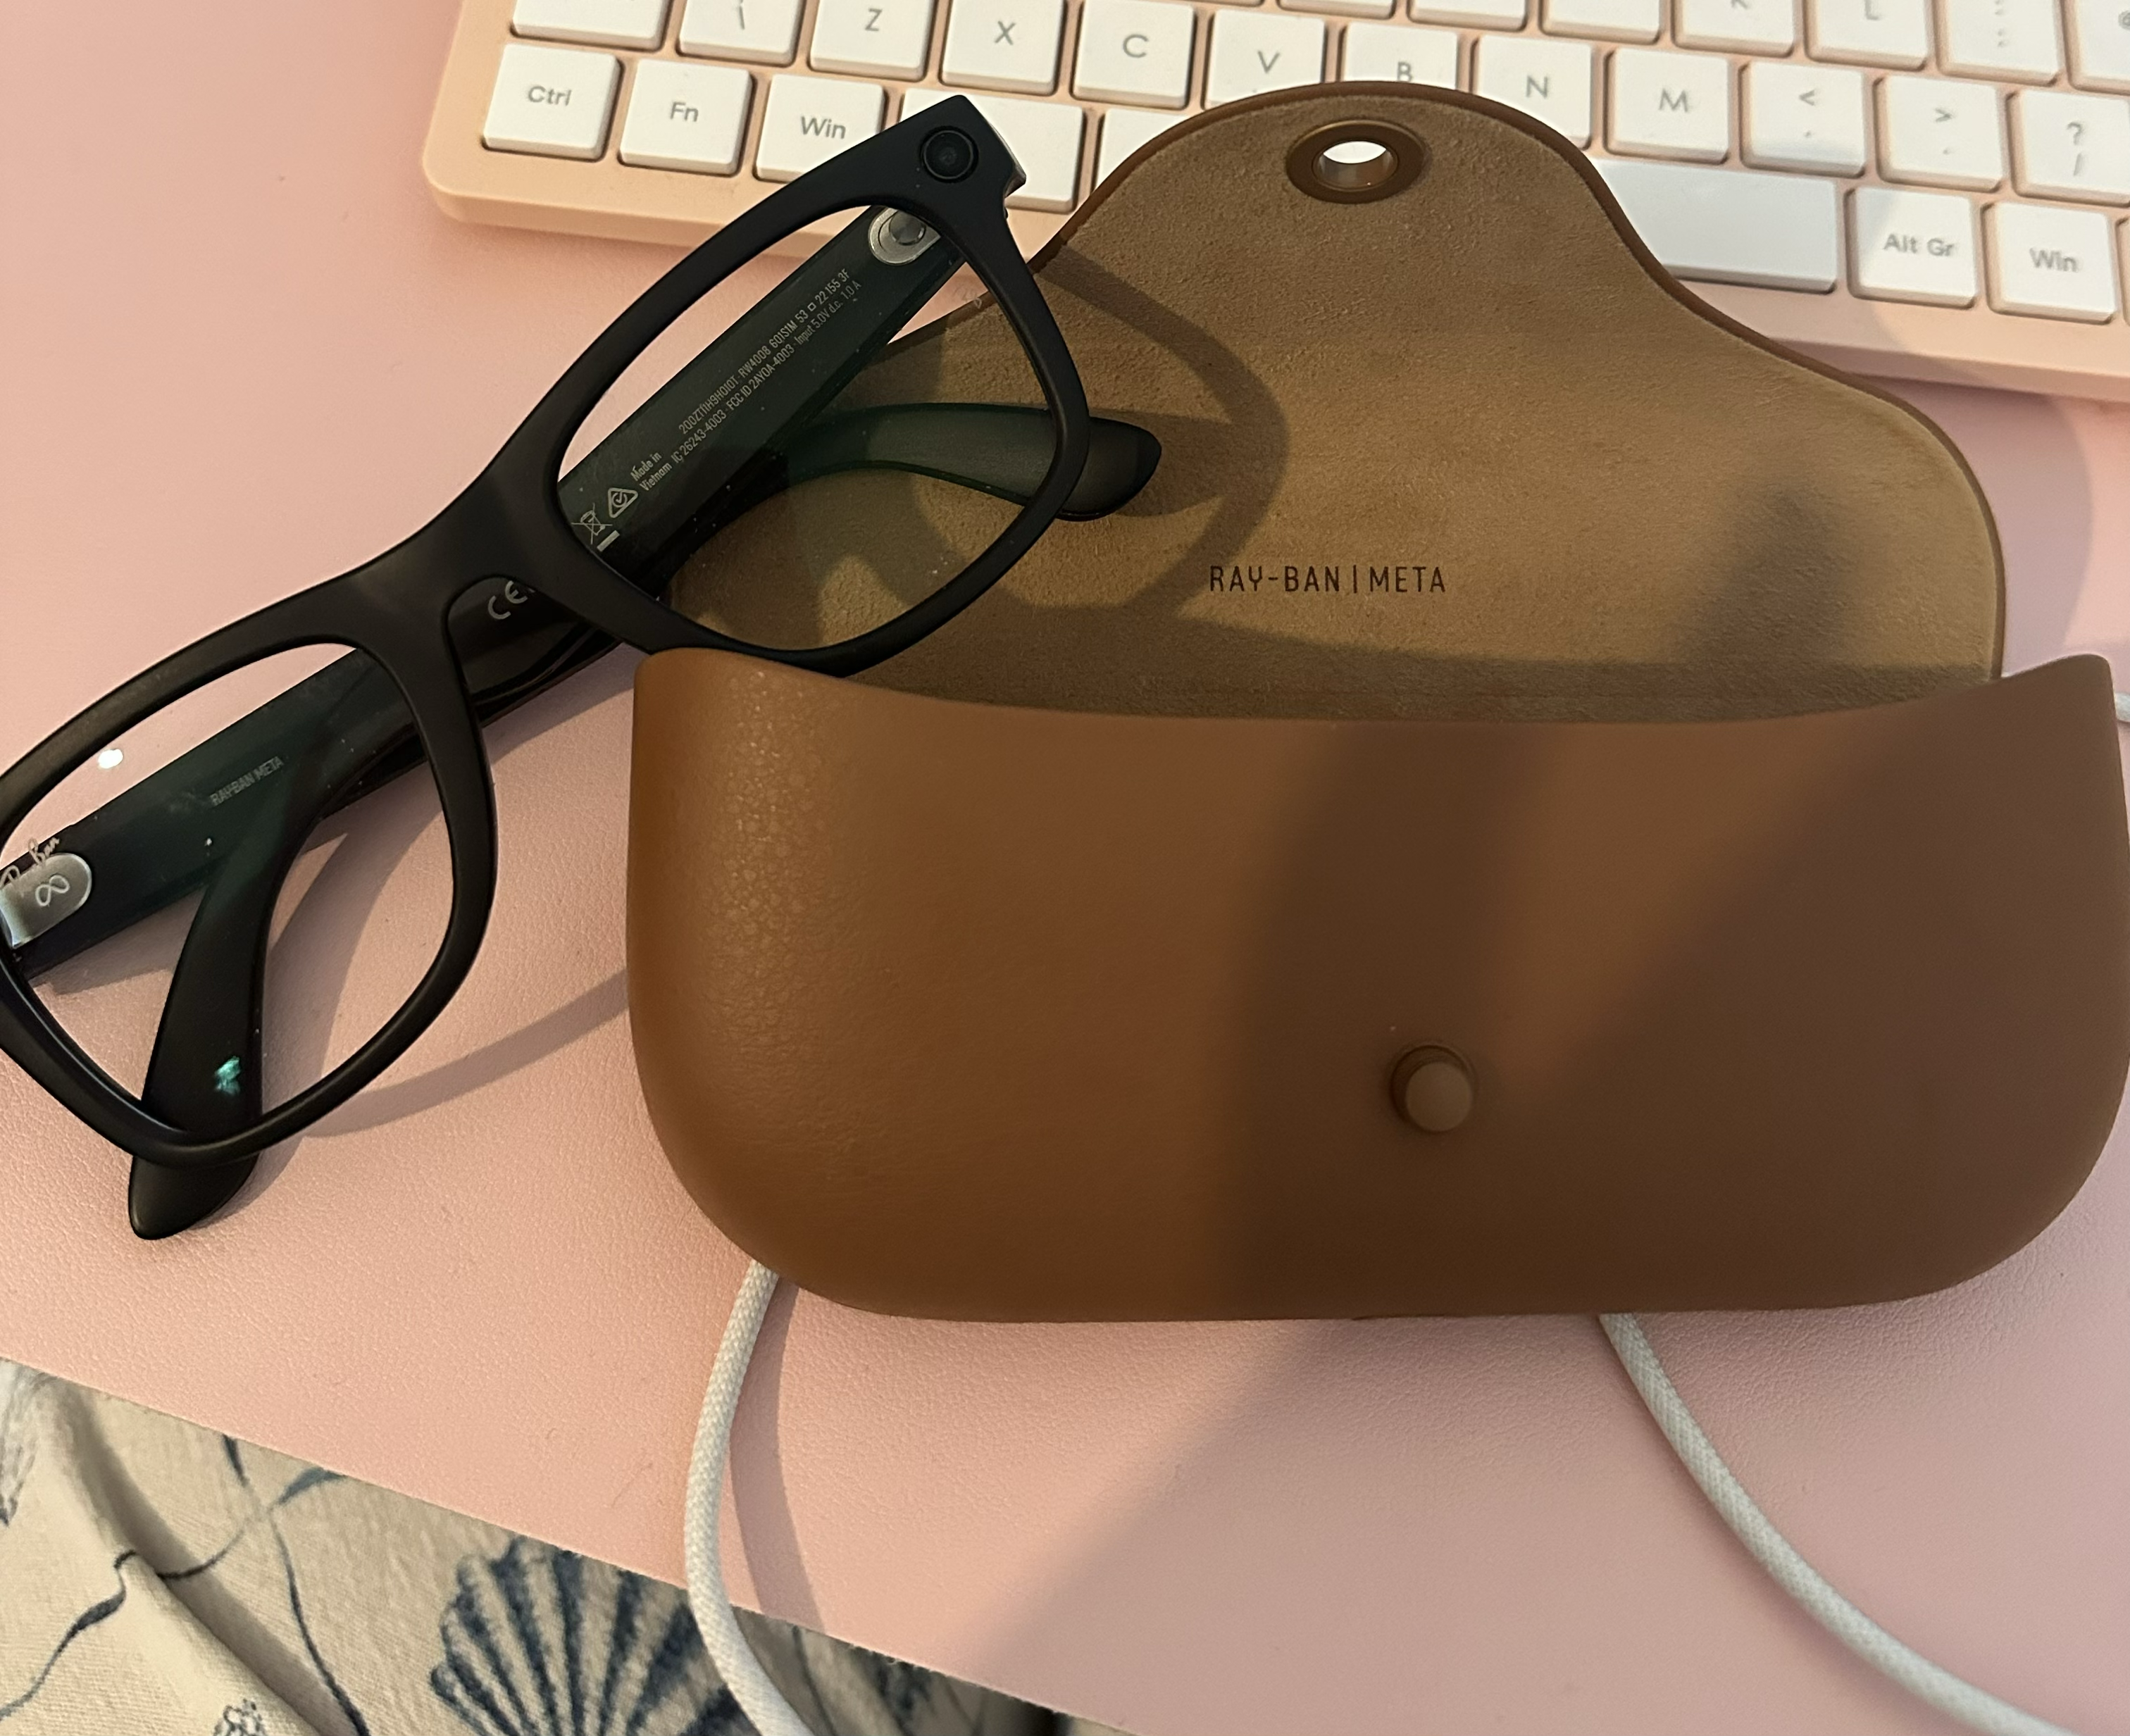 Un ricercatore ha ottenuto l'accesso completo al firmware dei Meta Ray-Ban
6 novembre 2026
 OpenAI ha aperto le chiamate SIP in uscita a tutte le organizzazioni
6 novembre 2026