mozgi
發佈了針對WordPress的RCE鏈式漏洞利用程式
2026年9月18日
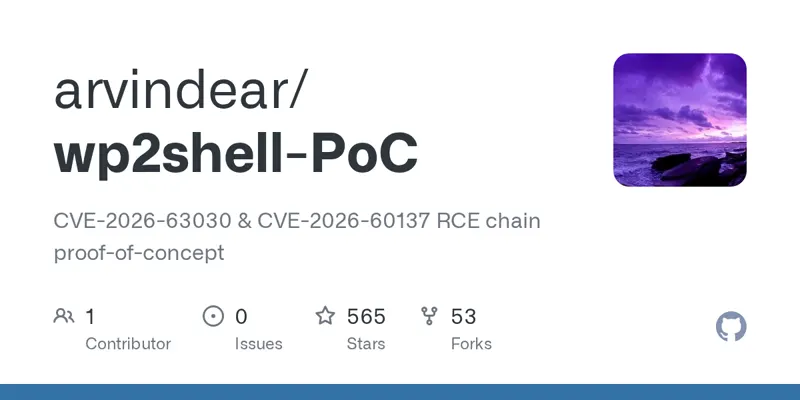
安全研究人員發佈了 wp2shell-PoC,展示了在WordPress內容管理系統中遠程代碼執行(RCE)的可能性。漏洞利用了兩個關鍵的錯誤:CVE-2026-63030 和 CVE-2026-60137。
攻擊機制基於 路由混淆 和 SQL注入 的組合。這種組合允許攻擊者在沒有預先驗證的情況下訪問系統。該工具提供了檢查目標資源漏洞、從數據庫讀取數據和在伺服器上直接執行任意命令的功能。
目前,PoC可在GitHub的開源存儲庫中訪問。使用此類工具的限制在於測試和審計自身系統的安全性。開發人員建議檢查WordPress版本的更新情況和修復上述漏洞識別碼的補丁情況。
發現此類漏洞鏈條凸顯了流行的CMS中路由錯誤的風險。無需授權即可執行代碼的可能性是一個嚴重的攻擊向量,需要立即更新基礎設施以防止未經授權的數據訪問。