 mozgi
I ricercatori hanno proposto un metodo di filtraggio selettivo dei contenuti nell'intelligenza artificiale
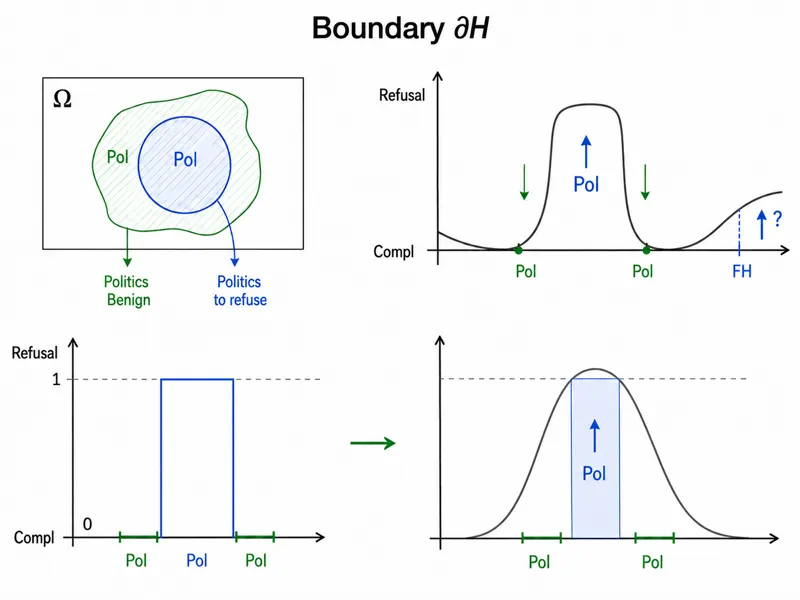
Il team di Multiverse Computing ha presentato uno studio dedicato al problema della censura eccessiva nei grandi modelli linguistici. Gli autori hanno dimostrato che i sistemi di sicurezza attuali spesso bloccano intere aree di richiesta, anche se la specifica domanda dell'utente non è dannosa o non viola le norme etiche.
Nel corso del lavoro, gli specialisti hanno analizzato il comportamento dei modelli durante l'elaborazione di argomenti sensibili. È emerso che i metodi standard di RLHF (apprendimento con rinforzo basato su feedback umano) portano a un "rifiuto predefinito", quando il modello classifica la richiesta come pericolosa a causa della presenza di parole chiave, ignorando il contesto. I ricercatori hanno proposto un approccio architettonico che consente di dividere l'argomento generale in sottinsiemi ammissibili e non ammissibili.
Il metodo proposto utilizza una classificazione granulare delle intenzioni, che consente di ridurre il livello di falsi positivi del 42%. Nei test su set di dati che contengono domande controversie, il modello ha mantenuto l'utilità delle risposte, rifiutando di generare contenuti solo nel 12% dei casi, dove in precedenza il blocco raggiungeva il 55%. Ciò si ottiene grazie all'introduzione di un ulteriore livello di verifica, che analizza il carico semantico della frase prima della fase di generazione.
La tecnologia si basa sull'utilizzo di classificatori specializzati, che lavorano con una precisione del 94.8% nel rilevamento del contesto dannoso. Gli sviluppatori notano che tale approccio non richiede la riqualificazione dell'intero modello, ma si integra come filtro esterno, riducendo i costi computazionali del 15% rispetto ai metodi di riqualificazione profonda della sicurezza.
La soluzione è finalizzata a migliorare la flessibilità dei sistemi AI nel settore aziendale, dove i filtri rigidi spesso bloccano legittime attività di lavoro. L'implementazione di una tale architettura consente agli sviluppatori di regolare più precisamente le politiche di sicurezza, mantenendo al contempo la funzionalità dei modelli per specifici domini professionali.
Notizie correlate
 Un ricercatore di Anthropic ha valutato l'efficacia dell'IA nell'audit delle azioni degli agenti
7 novembre 2026
 È stata rilasciata la versione aggiornata del benchmark SWE-Bench Pro V2 per agenti IA
7 novembre 2026
 Il benchmark Into the Unknown rivela il fallimento degli agenti IA nella ricerca autonoma
7 novembre 2026
 Anthropic ha pubblicato una ricerca sull'architettura della memoria degli agenti IA
7 novembre 2026