 mozgi
網路安全專家駭入比亞迪BYD Shark 6電動車
2026年9月20日
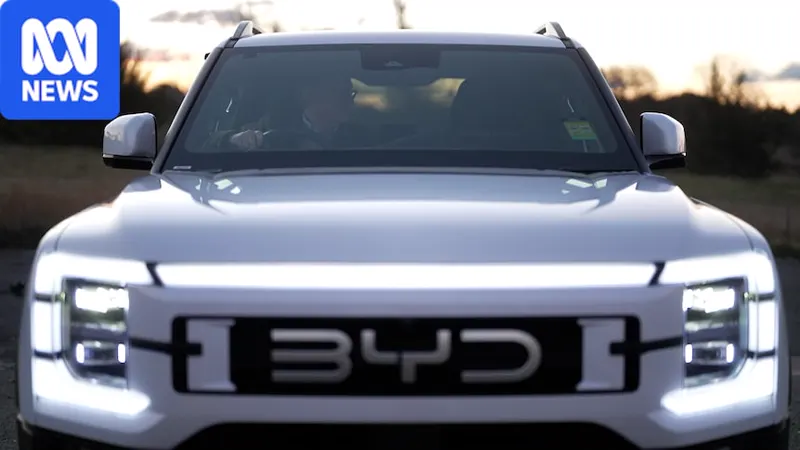
網路安全專家成功地對BYD Shark 6進行遠端駭客攻擊,展示了車輛軟體的關鍵漏洞。在實驗中,成功地在未物理接觸車輛的情況下取得車輛重要功能的完全控制權。
駭客攻擊的主要原因是系統管理中缺乏基本的密碼保護。研究人員可以遠端啟動照明設備、控制雨刷,以及存取資訊娛樂系統。這種漏洞不僅允許攻擊者追蹤車主的行蹤,還可以在道路上製造事故,通過接管電子設備的次要節點。
此事件引發了專業界的嚴重討論,包括在Hacker News上的討論,專家強調了將雲端服務整合到現代汽車中的風險。缺乏多因素身份驗證和弱的數據加密協議使得連接的車輛容易受到針對性破壞和隱秘監視的攻擊。
電動汽車製造商越來越需要重新審視其系統的安全架構。這個案例表明,即使是具有先進軟體的現代車型也可能因為存取配置中的基本錯誤而被攻擊,這需要在汽車業中實施更嚴格的網路安全標準。



