 mozgi
Gli sviluppatori hanno presentato Drop per l'avvio sicuro di agenti AI
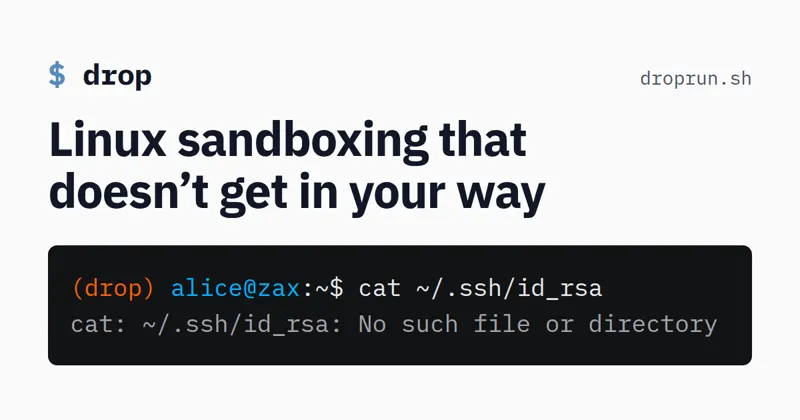
Il team di sviluppatori ha rilasciato Drop — uno strumento per la creazione di un ambiente di esecuzione isolato Linux, progettato per l'esecuzione sicura di agenti AI e software di terze parti. La soluzione funziona senza privilegi di superutente (rootless), garantendo al tempo stesso un controllo rigoroso sull'accesso alle risorse di sistema.
La base del sistema è l'utilizzo della tecnologia gVisor, che garantisce l'isolamento a livello di kernel, nonché il meccanismo user namespaces per limitare i privilegi dei processi. La configurazione dell'ambiente viene effettuata tramite file TOML, che consente agli amministratori di definire con precisione quali file e servizi di rete saranno disponibili per un agente specifico.
Lo strumento è orientato alla minimizzazione dei rischi durante l'esecuzione del codice generato dalle reti neurali. Grazie all'architettura basata su gVisor, Drop impedisce l'accesso non autorizzato al sistema host, anche se l'agente tenta di uscire dal contenitore assegnato. Ciò lo rende una soluzione adatta per ambienti in cui è richiesta l'esecuzione di codice non attendibile in cicli automatizzati.
Il progetto è disponibile per l'integrazione in pipeline di sviluppo esistenti. I dettagli dell'implementazione e le informazioni tecniche sull'uso del sistema possono essere trovati nella discussione su Hacker News. L'uso di strumenti simili sta diventando uno standard per la protezione dell'infrastruttura quando si lavora con sistemi AI autonomi, che richiedono l'accesso al file system e alla rete per eseguire compiti.
Notizie correlate
 Google ha insegnato agli smartwatch a rilevare la pressione alta senza bracciale
7 novembre 2026
 Un ricercatore ha ottenuto l'accesso completo al firmware dei Meta Ray-Ban
6 novembre 2026
 OpenAI ha aperto le chiamate SIP in uscita a tutte le organizzazioni
6 novembre 2026
 Replit ha aggiornato il motore sandbox basato su microVM
6 novembre 2026