 mozgi
Un modello di IA ha rilevato una vulnerabilità critica nel core di PHP
I ricercatori hanno registrato un caso di rilevamento di una vulnerabilità critica nel core di PHP, a cui è stato assegnato l'identificativo CVE-2026-109618. La vulnerabilità di classe RCE (Remote Code Execution), con un punteggio CVSS 10.0, è stata individuata durante un audit automatizzato tramite modelli di reti neurali, rappresentando un precedente nel campo della sicurezza informatica.
Il problema risiede nel meccanismo di parsing di multipart/form-data, considerato stabile per decenni e mai sottoposto a modifiche profonde a causa dei requisiti di retrocompatibilità. A differenza dell'essere umano, incline a fidarsi di codice collaudato nel tempo, il modello di IA ha costruito un grafo delle dipendenze e ha identificato una condizione limite che porta a un buffer overflow prima del trasferimento del controllo all'applicazione web.
L'incidente, denominato PHP2Shell, ha dimostrato la capacità delle reti neurali di trovare vulnerabilità zero-day in elementi fondamentali dell'infrastruttura su cui si basa circa il 70% del web moderno. L'uso della modellazione matematica ha permesso di scoprire un errore che i metodi tradizionali di analisi statica non erano riusciti a rilevare per molti anni.
Per gli esperti di sicurezza, questo caso significa la necessità di rivedere le strategie di audit del codice legacy. Ora, i sistemi automatizzati basati sull'IA sono in grado di trovare falle critiche in codice precedentemente considerato "sicuro" esclusivamente in virtù della sua età e della sua ampia diffusione.
Notizie correlate
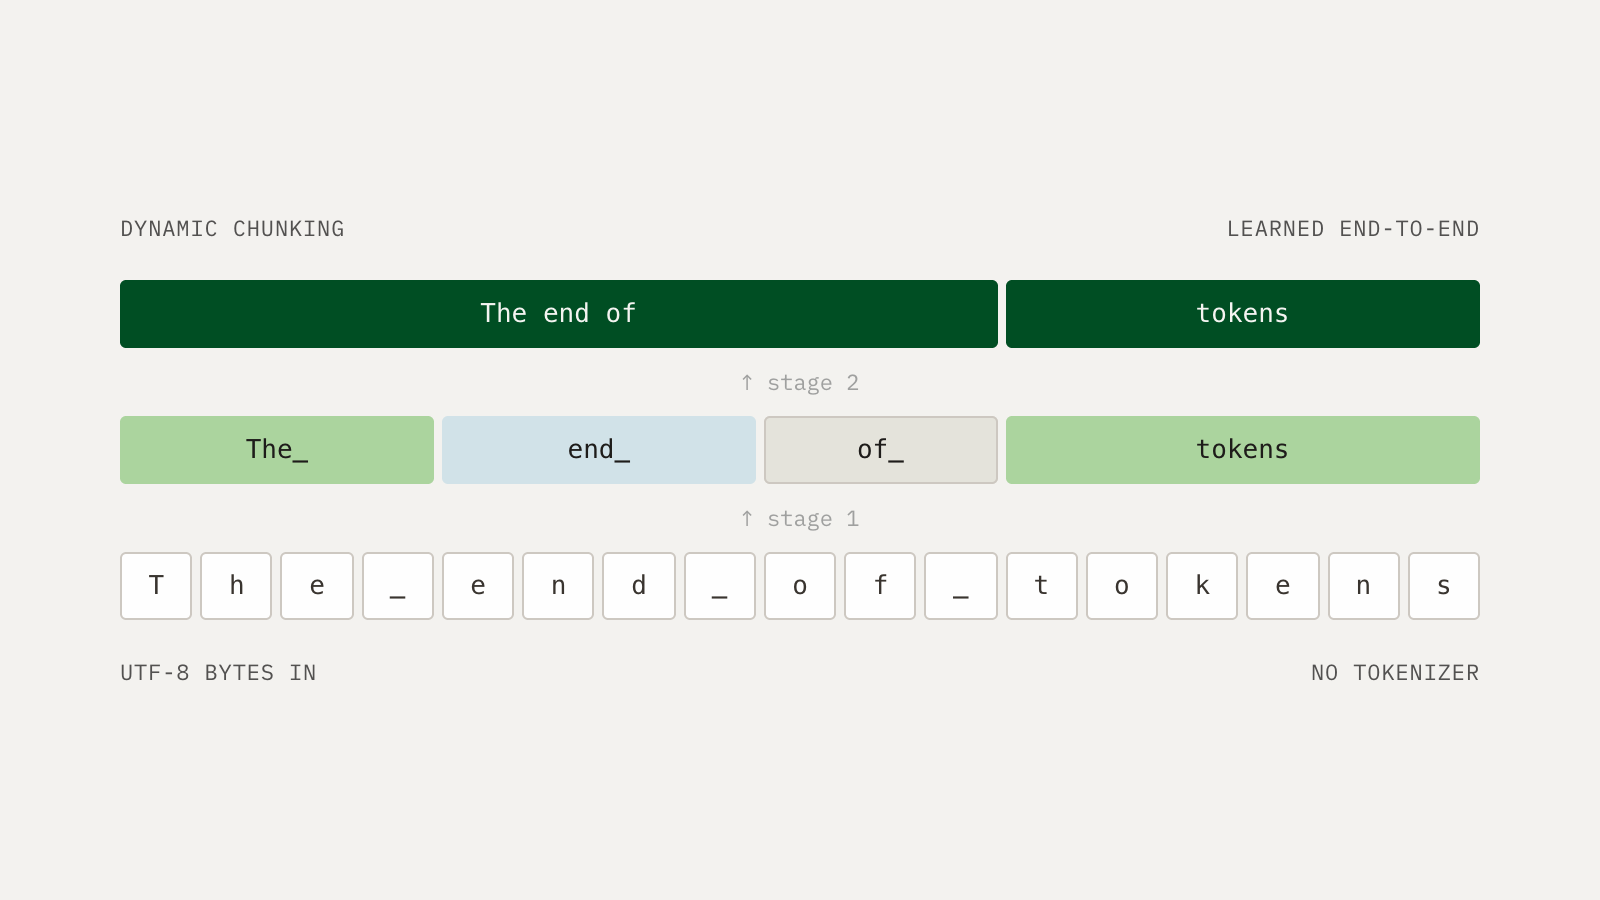 Cartesia ha presentato l'architettura H-Nets per sostituire la tokenizzazione
28 ottobre 2026
 Google ha presentato il framework Sleep per combattere l'oblio nelle LLM
28 ottobre 2026
I modelli di IA bloccano erroneamente il codice a causa dei nomi delle variabili
28 ottobre 2026
 Surge AI ha presentato il benchmark DAYJOB per valutare gli agenti IA in ambito fiscale
28 ottobre 2026