 mozgi
Yapay zeka modeli, PHP çekirdeğinde kritik bir güvenlik açığı tespit etti
Araştırmacılar, PHP çekirdeğinde CVE-2026-109618 tanımlayıcısını alan kritik bir güvenlik açığının keşfedildiğini kaydetti. CVSS 10.0 puanına sahip RCE (Uzaktan Kod Yürütme) sınıfındaki bu açık, sinir ağı modelleri kullanılarak gerçekleştirilen otomatik denetim sürecinde ortaya çıkarıldı ve siber güvenlik alanında bir emsal teşkil etti.
Sorun, geriye dönük uyumluluk gereksinimleri nedeniyle on yıllardır kararlı kabul edilen ve derinlemesine değişikliklere uğramayan multipart/form-data ayrıştırma mekanizmasında yatıyor. Zamanla test edilmiş koda güvenme eğiliminde olan bir insanın aksine, yapay zeka modeli bir bağımlılık grafiği oluşturdu ve web uygulamasına kontrol devredilmeden önce arabellek taşmasına yol açan sınır durumunu tespit etti.
PHP2Shell olarak adlandırılan olay, sinir ağlarının modern web'in yaklaşık %70'inin temelini oluşturan altyapı unsurlarında sıfırıncı gün açıklarını bulma yeteneğini gösterdi. Matematiksel modellemenin kullanılması, geleneksel statik analiz yöntemleriyle yıllardır tespit edilemeyen bir hatanın bulunmasını sağladı.
Güvenlik uzmanları için bu durum, eski kod (legacy code) denetim stratejilerinin yeniden gözden geçirilmesi gerektiği anlamına geliyor. Artık yapay zeka tabanlı otomatik sistemler, yalnızca yaşı ve yaygın kullanımı nedeniyle daha önce "güvenli" kabul edilen kodlardaki kritik açıkları bulabiliyor.
İlgili haberler
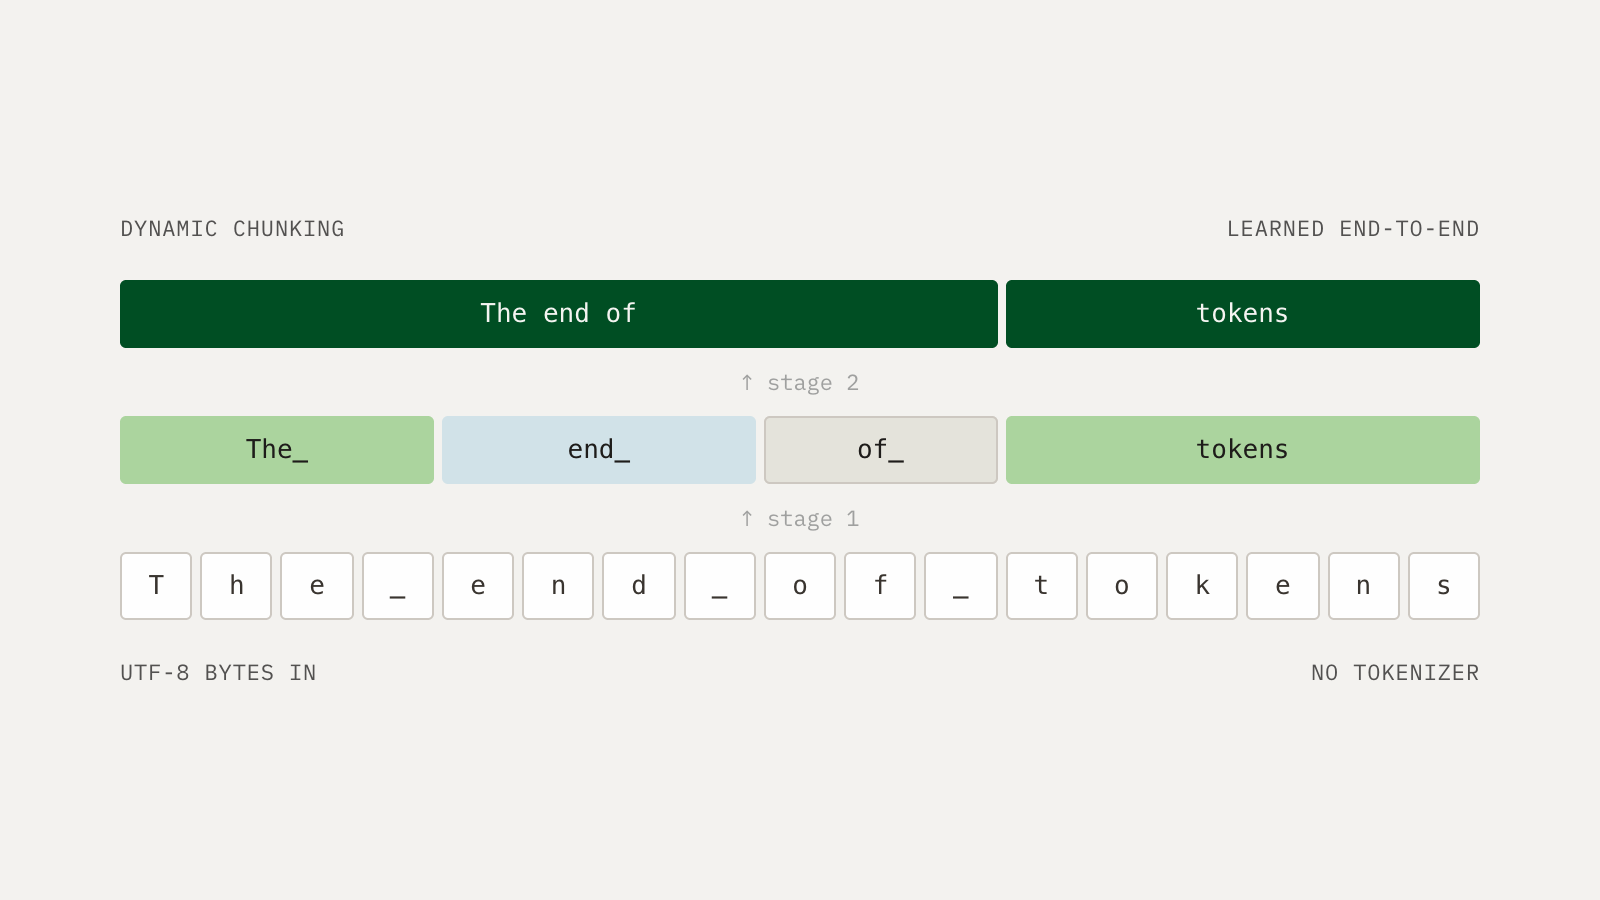 Cartesia, tokenizasyon yerine H-Nets mimarisini tanıttı
28 Ekim 2026
 Google, LLM'lerde unutkanlıkla mücadele etmek için Sleep çerçevesini tanıttı
28 Ekim 2026
Yapay zeka modelleri, değişken isimleri nedeniyle kodu hatalı bir şekilde engelliyor
28 Ekim 2026
 Surge AI, vergi yapay zeka ajanlarını değerlendirmek için DAYJOB kıyaslama testini tanıttı
28 Ekim 2026