 mozgi
Trigger.dev сообщила об утечке клиентских переменных окружения
2 ноября 2026 г.
Платформа Trigger.dev столкнулась с инцидентом безопасности, зафиксированным 1 ноября 2026 года. В результате несанкционированного доступа злоумышленники смогли получить секретные данные клиентов.
Атака затронула переменные окружения для определенного подмножества организаций, использующих сервис. На данный момент специалисты компании заблокировали вектор эксплойта и пресекли дальнейший несанкционированный доступ к инфраструктуре.
Команда сервиса проводит внутреннее расследование и уведомляет пострадавших пользователей о необходимости срочной ротации скомпрометированных ключей и секретов для защиты своих систем.
Похожие новости
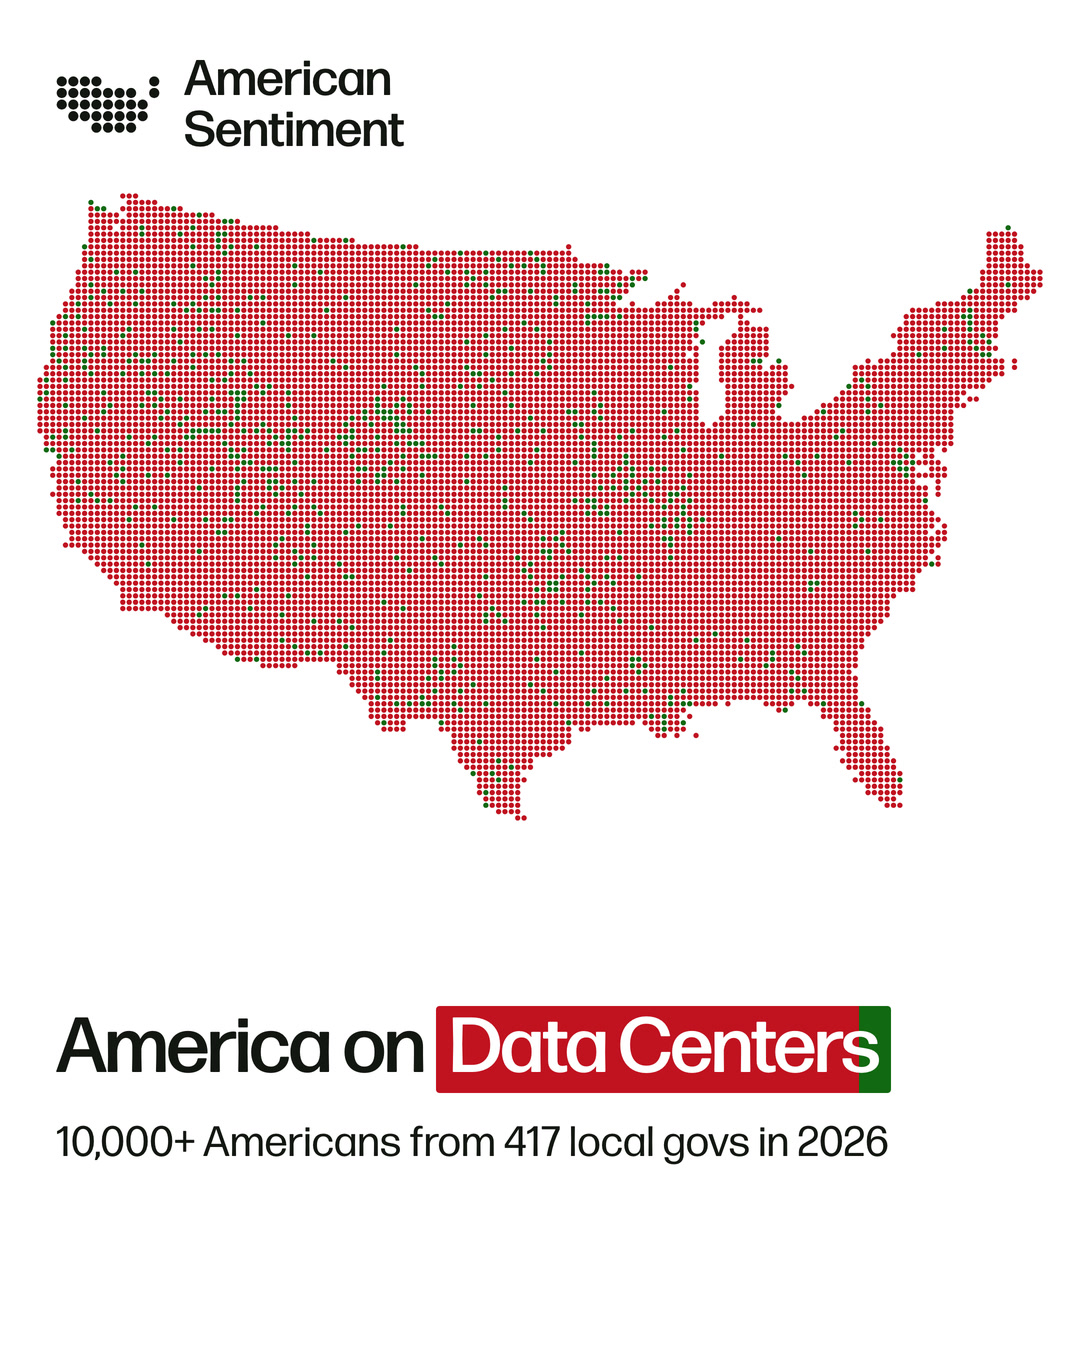 Исследование показало 90% негатива населения к дата-центрам
2 ноября 2026 г.
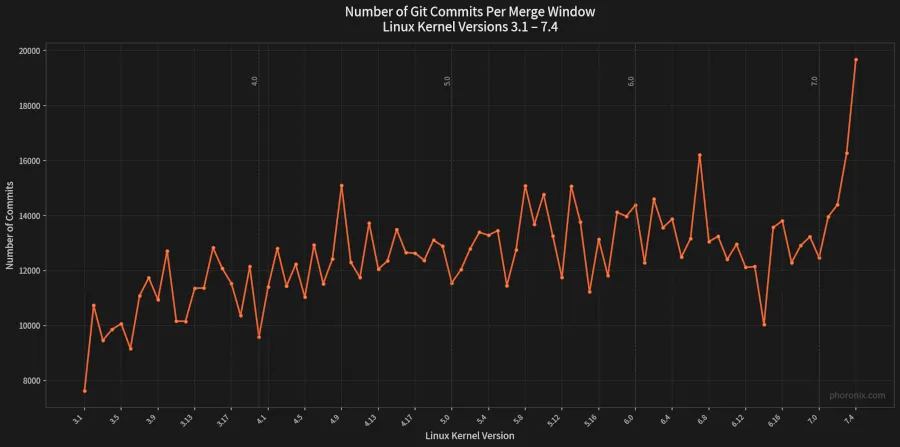 Ядро Linux столкнулось с рекордной нагрузкой из-за ИИ
1 ноября 2026 г.
Дата-центр Кевина О'Лири в Канаде столкнулся с судебным иском
1 ноября 2026 г.
 CNIL оштрафовала ритейлера Fnac Darty на 7 миллионов евро за трекинг для ИИ
1 ноября 2026 г.