 mozgi
Trigger.dev ha segnalato una fuga di variabili d'ambiente dei clienti
2 novembre 2026
La piattaforma Trigger.dev ha subito un incidente di sicurezza, registrato il 1° novembre 2026. A seguito di un accesso non autorizzato, i malintenzionati sono riusciti a ottenere dati riservati dei clienti.
L'attacco ha interessato le variabili d'ambiente di un determinato sottoinsieme di organizzazioni che utilizzano il servizio. Al momento, gli specialisti dell'azienda hanno bloccato il vettore di exploit e interrotto ogni ulteriore accesso non autorizzato all'infrastruttura.
Il team del servizio sta conducendo un'indagine interna e sta avvisando gli utenti colpiti della necessità di ruotare urgentemente le chiavi e i segreti compromessi per proteggere i propri sistemi.
Notizie correlate
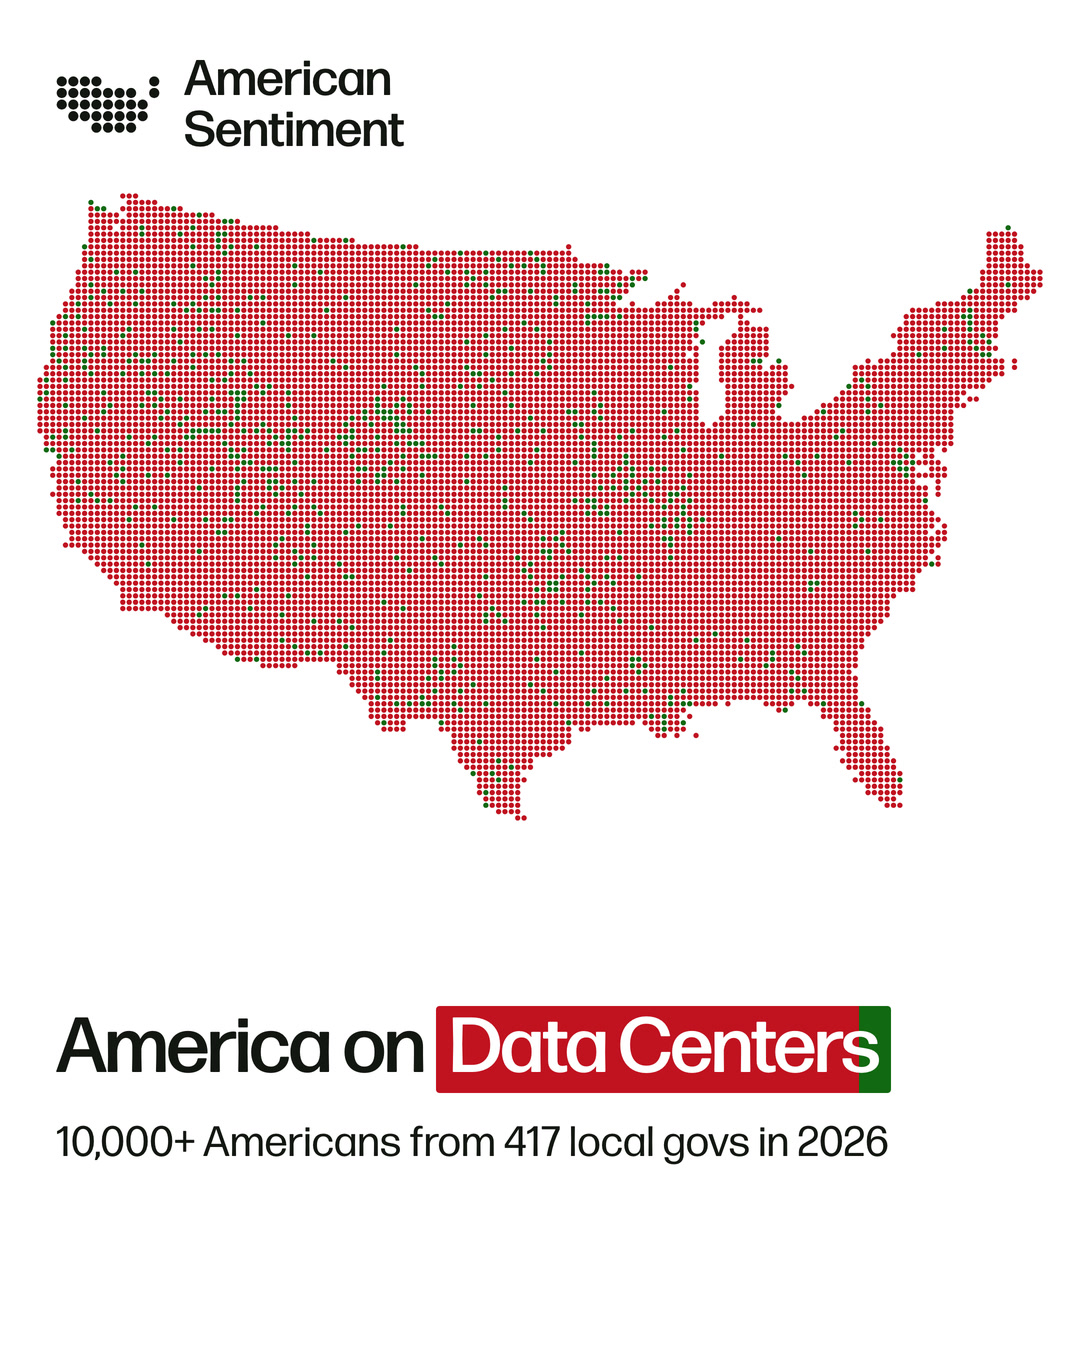 Uno studio ha rivelato che il 90% della popolazione è contraria ai data center
2 novembre 2026
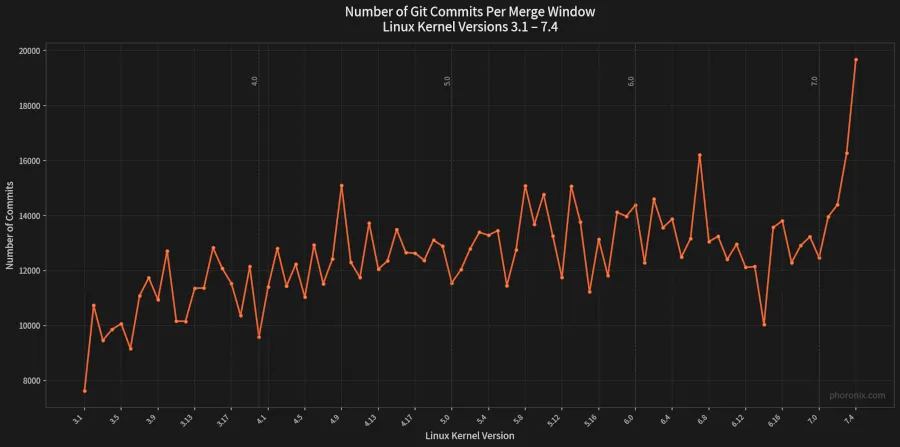 Il kernel Linux ha affrontato un carico record a causa dell'IA
1 novembre 2026
Il data center di Kevin O'Leary in Canada deve affrontare una causa legale
1 novembre 2026
 La CNIL ha multato il rivenditore Fnac Darty per 7 milioni di euro per il tracciamento finalizzato all'IA
1 novembre 2026