 mozgi
Araştırmacı, Meta Ray-Ban aygıt yazılımına tam erişim sağladı

Bağımsız bir güvenlik araştırmacısı, Meta Ray-Ban akıllı gözlüklerini başarıyla hackleyerek cihazın yazılımı üzerinde tam kontrol elde etti. Deney sırasında, standart erişim kısıtlamalarını aşmayı sağlayan bir GraphQL bayrağındaki açıktan yararlanılarak cihazın tüm aygıt yazılımı çıkarıldı.
Saldırıyı gerçekleştirmek için yazar, meşru Device Access Toolkit APK dosyasını kendi anahtarıyla imzaladığı özel bir sürümle değiştirdi. Frida aracının kullanılması, çalışma zamanı ortamına kod enjekte edilmesine ve cihazda hata ayıklama için bir bind shell kurulmasına olanak tanıdı. Bu yöntem, normalde kullanıcıdan ve üçüncü taraf uygulama geliştiricilerinden gizlenen gözlüğün dahili süreçlerine erişim sağladı.
Elde edilen veriler, giyilebilir cihazların Meta ekosistemiyle etkileşim mimarisinin daha derinlemesine incelenmesine olanak tanıyor. Bu tür araştırmalar, entegre yapay zeka özelliklerine sahip tüketici elektroniğinin savunmasındaki zayıf noktaları ortaya koymakta ve bulut API'leri ile çalışan aygıt yazılımlarındaki kimlik doğrulama mekanizmalarının denetlenmesinin önemini vurgulamaktadır.
İlgili haberler
 OpenAI, giden SIP aramalarını tüm kuruluşlar için kullanıma açtı
6 Kasım 2026
 Replit, sandbox motorunu microVM tabanlı olarak güncelledi
6 Kasım 2026
 Meta, yapay zeka asistanı Muse için spaces özelliğini kullanıma sundu
6 Kasım 2026
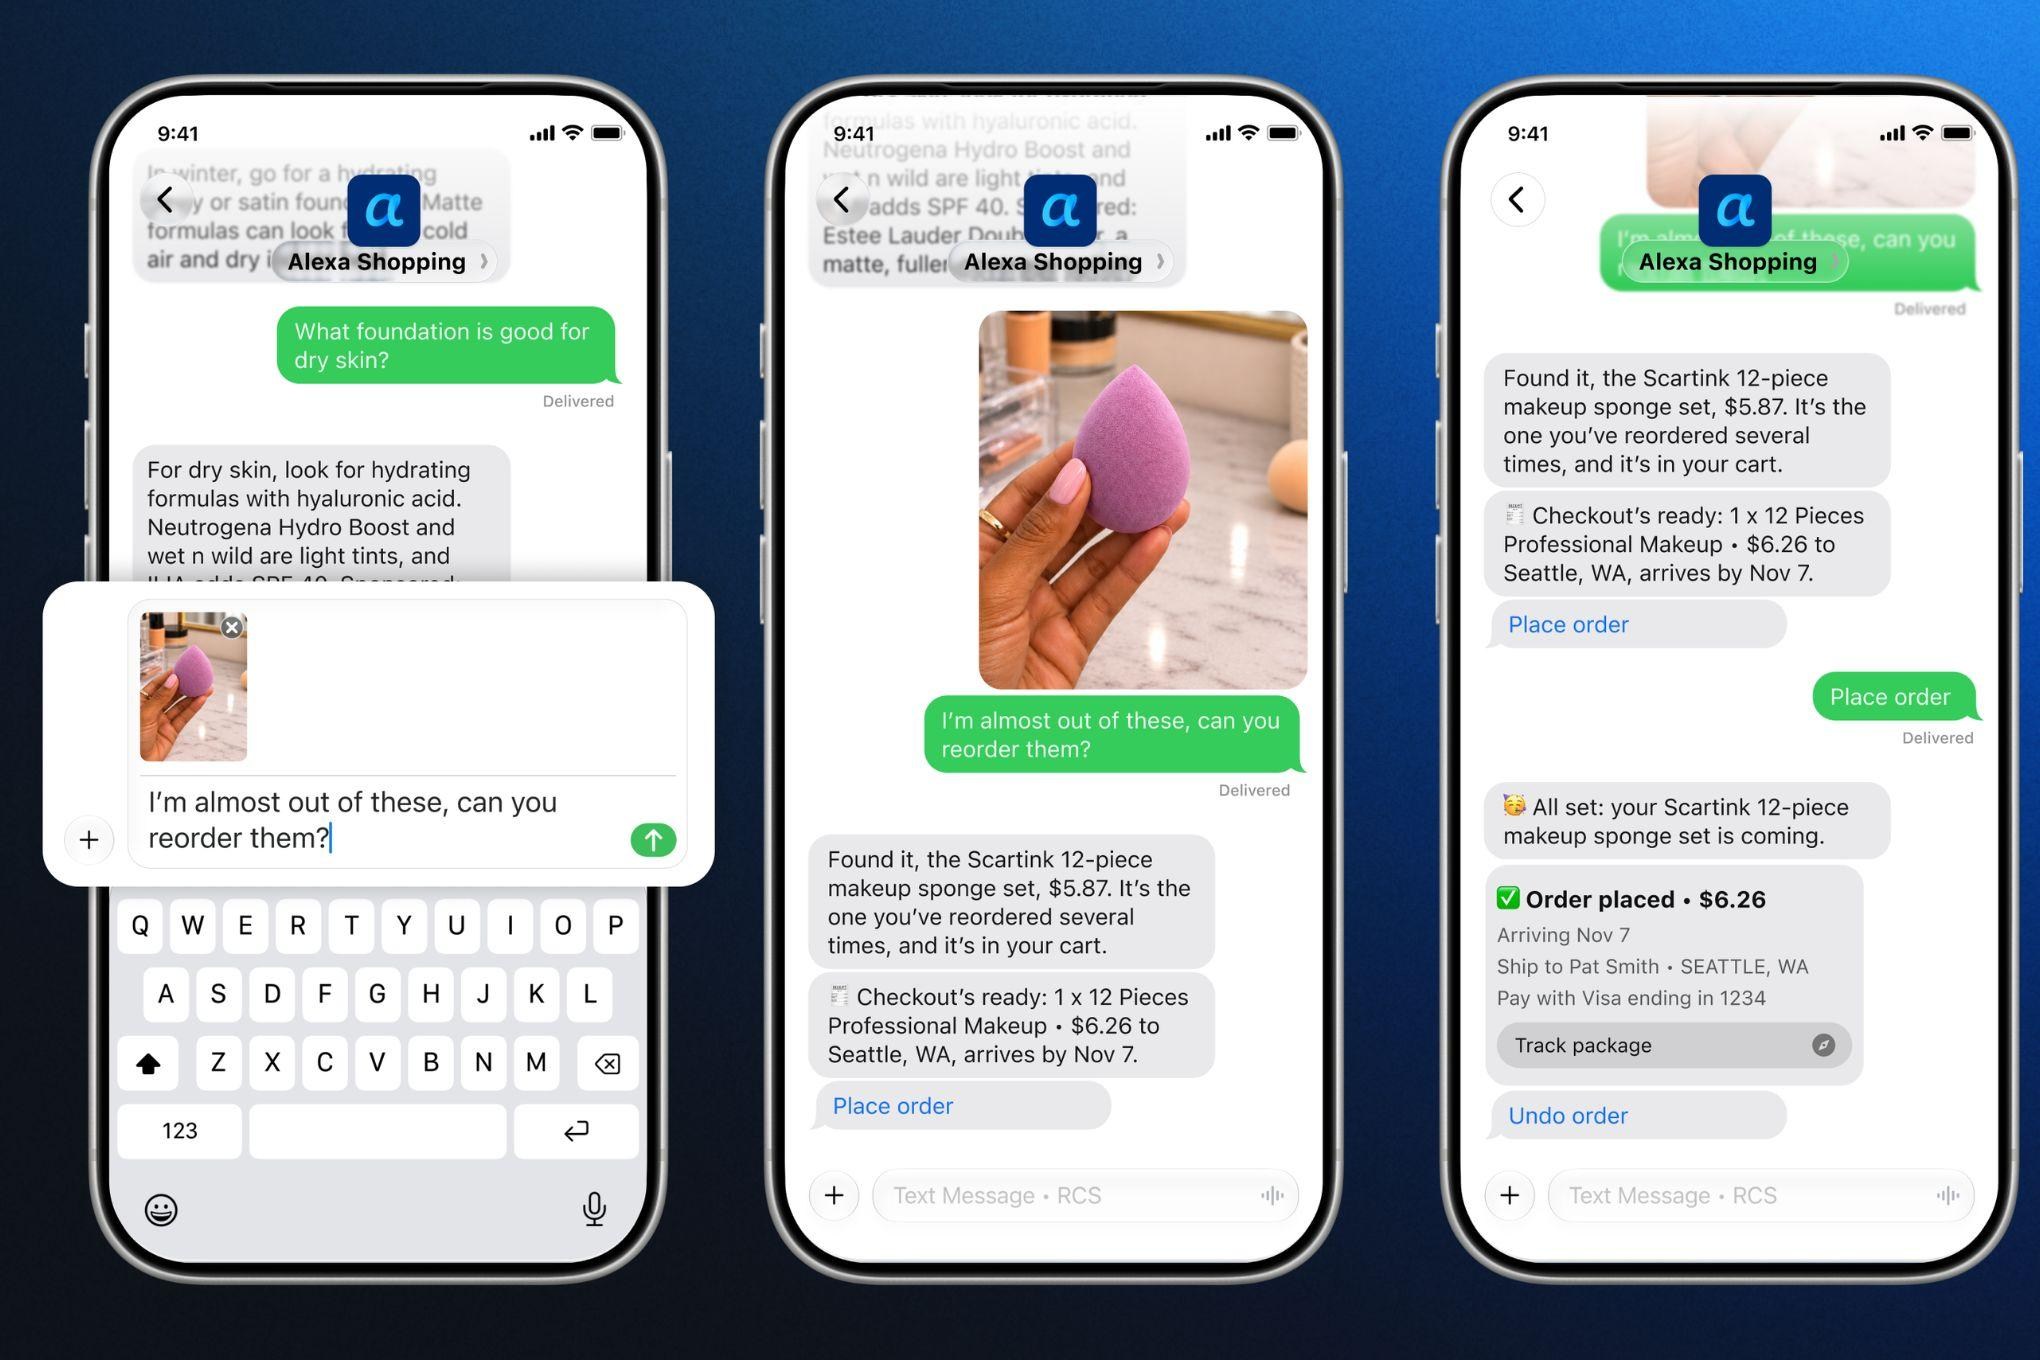 Amazon, Alexa for Shopping'e metin tabanlı arama ve sipariş verme özelliklerini ekledi
6 Kasım 2026