 mozgi
Anthropic подвела итоги семи месяцев работы проекта Glasswing
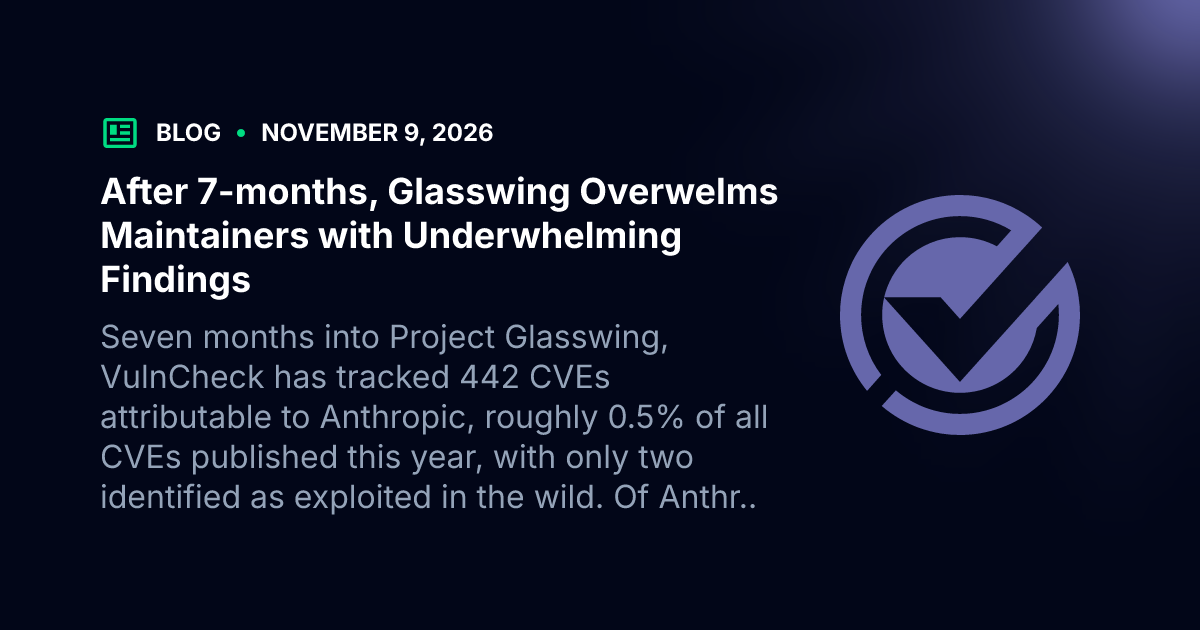
Компания Anthropic опубликовала отчет о результатах работы инициативы Project Glasswing, запущенной семь месяцев назад для поиска уязвимостей в программном обеспечении. За время функционирования системы было обнаружено 442 CVE (Common Vulnerabilities and Exposures), однако практическая значимость этих находок оказалась неоднозначной.
Согласно данным анализа, лишь 2 из выявленных уязвимостей были зафиксированы в реальных атаках («exploited in the wild»). При этом 94% всех найденных проблем остаются неисправленными, а количество дублирующихся отчетов значительно возросло, что создало дополнительную нагрузку на сопровождающих (maintainers) проектов.
Результаты Project Glasswing подчеркивают разрыв между масштабами автоматизированного поиска багов и реальной потребностью в их устранении. Для разработчиков и специалистов по безопасности это означает необходимость пересмотра подходов к приоритизации отчетов, генерируемых ИИ-системами, чтобы избежать «шума» и фокусироваться на критических угрозах, которые действительно представляют риск для инфраструктуры.
Похожие новости
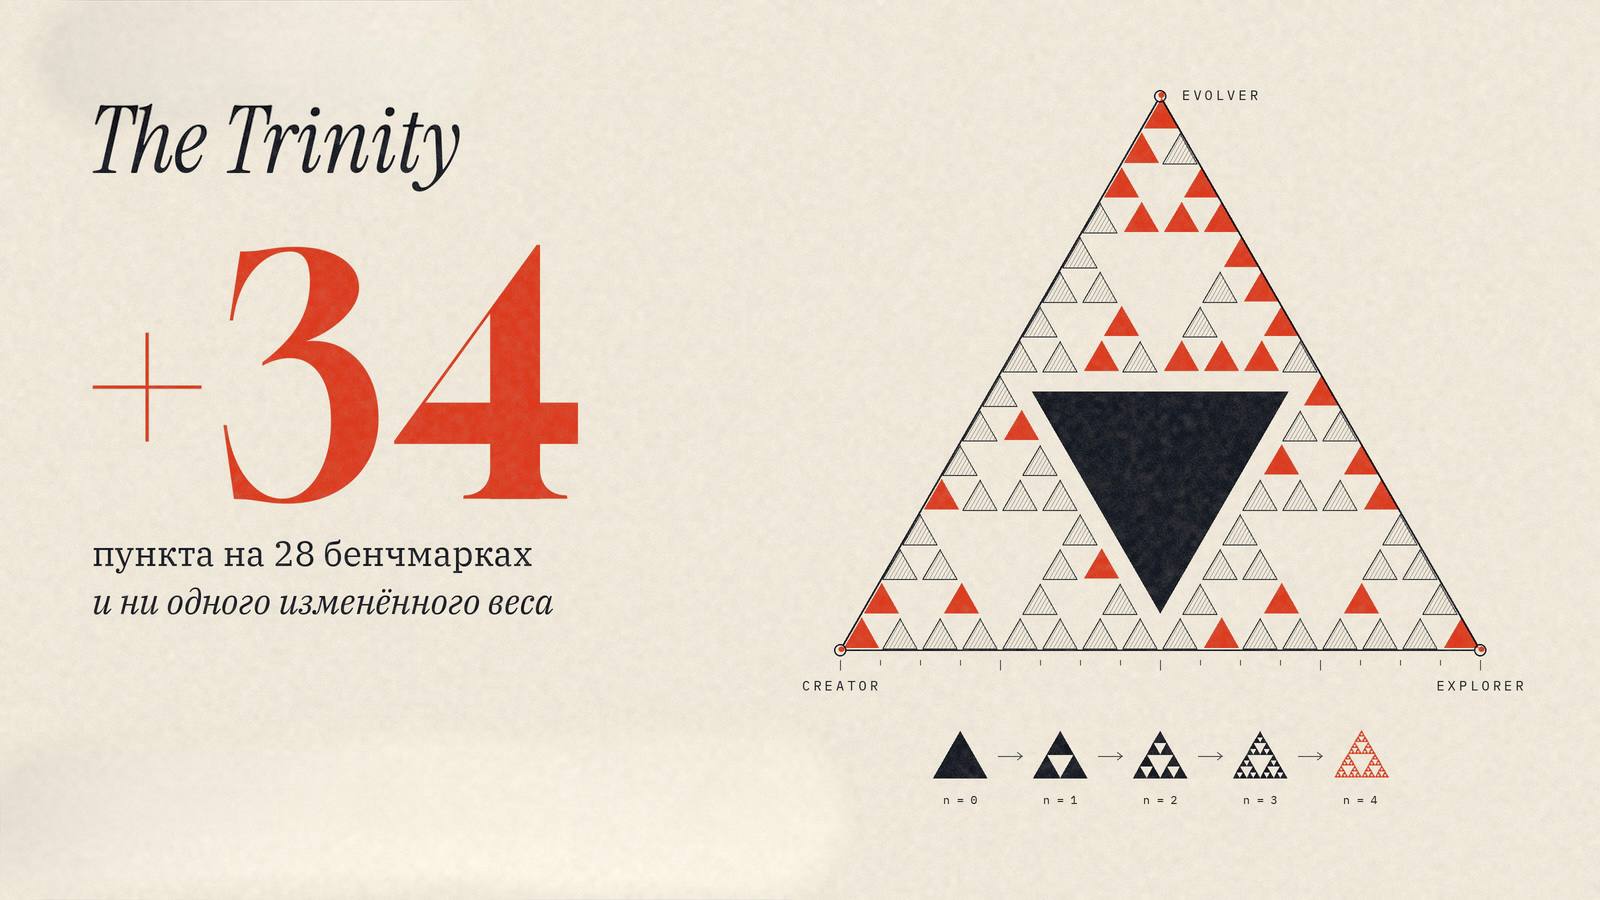 Исследователи представили метод рекурсивного самосовершенствования агентов The Trinity
10 ноября 2026 г.
 Google DeepMind представила AlphaProof Code для верификации ПО
10 ноября 2026 г.
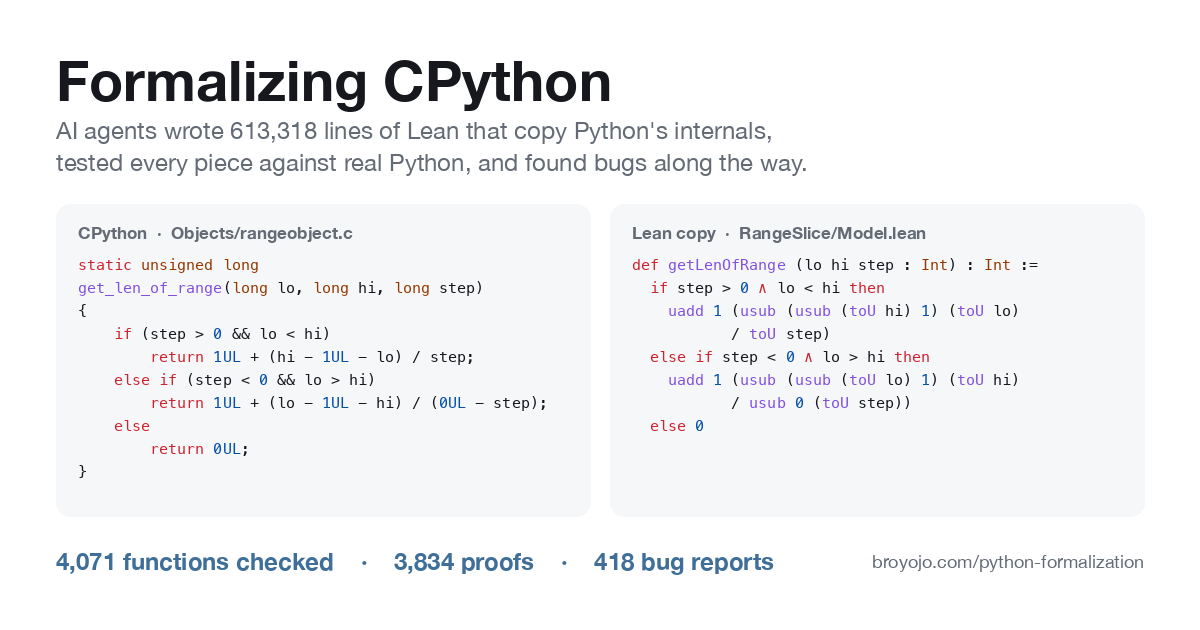 AI-агенты переписали код CPython на Lean для поиска багов
10 ноября 2026 г.
 Anthropic протестировала Claude Fable 5.2 в проектировании электроники
9 ноября 2026 г.