 mozgi
Anthropic ha tirato le somme dei sette mesi di attività del progetto Glasswing
L'azienda Anthropic ha pubblicato un rapporto sui risultati dell'iniziativa Project Glasswing, lanciata sette mesi fa per la ricerca di vulnerabilità nel software. Durante il funzionamento del sistema sono state rilevate 442 CVE (Common Vulnerabilities and Exposures), tuttavia il valore pratico di queste scoperte si è rivelato ambiguo.
Secondo i dati dell'analisi, solo 2 delle vulnerabilità identificate sono state registrate in attacchi reali («exploited in the wild»). Allo stesso tempo, il 94% di tutti i problemi riscontrati rimane irrisolto e il numero di segnalazioni duplicate è aumentato significativamente, creando un carico di lavoro aggiuntivo per i manutentori (maintainers) dei progetti.
I risultati di Project Glasswing sottolineano il divario tra la portata della ricerca automatizzata di bug e l'effettiva necessità di risolverli. Per gli sviluppatori e gli esperti di sicurezza, ciò significa la necessità di rivedere gli approcci alla prioritizzazione delle segnalazioni generate dai sistemi di IA, al fine di evitare il «rumore» e concentrarsi sulle minacce critiche che rappresentano un rischio reale per l'infrastruttura.
Notizie correlate
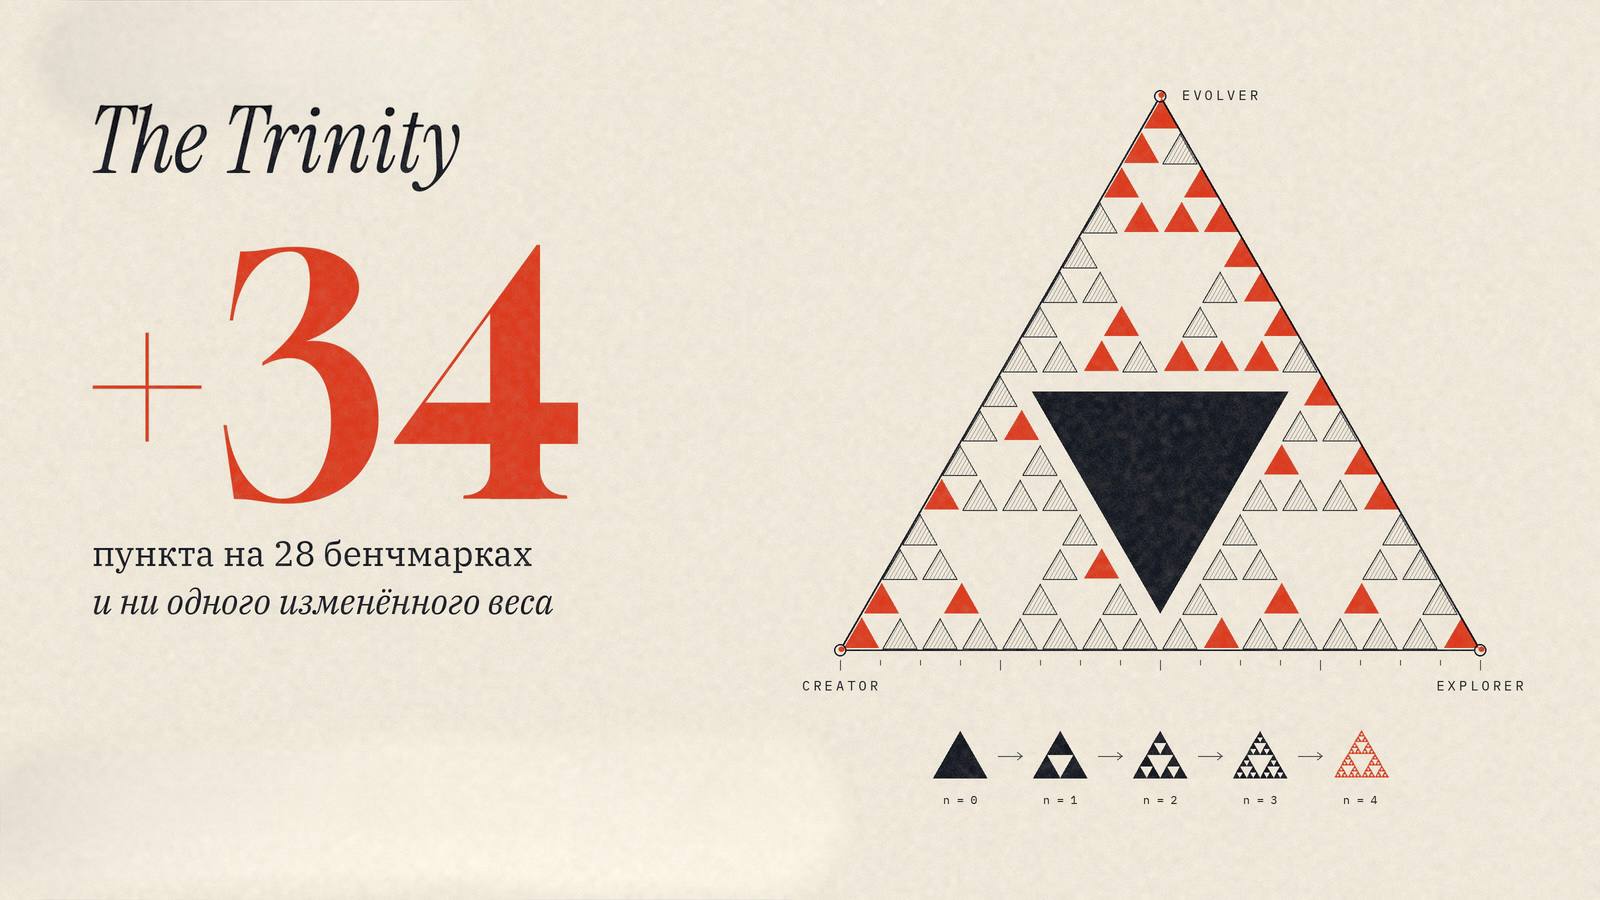 I ricercatori hanno presentato un metodo di auto-miglioramento ricorsivo per gli agenti The Trinity
10 novembre 2026
 Google DeepMind ha presentato AlphaProof Code per la verifica del software
10 novembre 2026
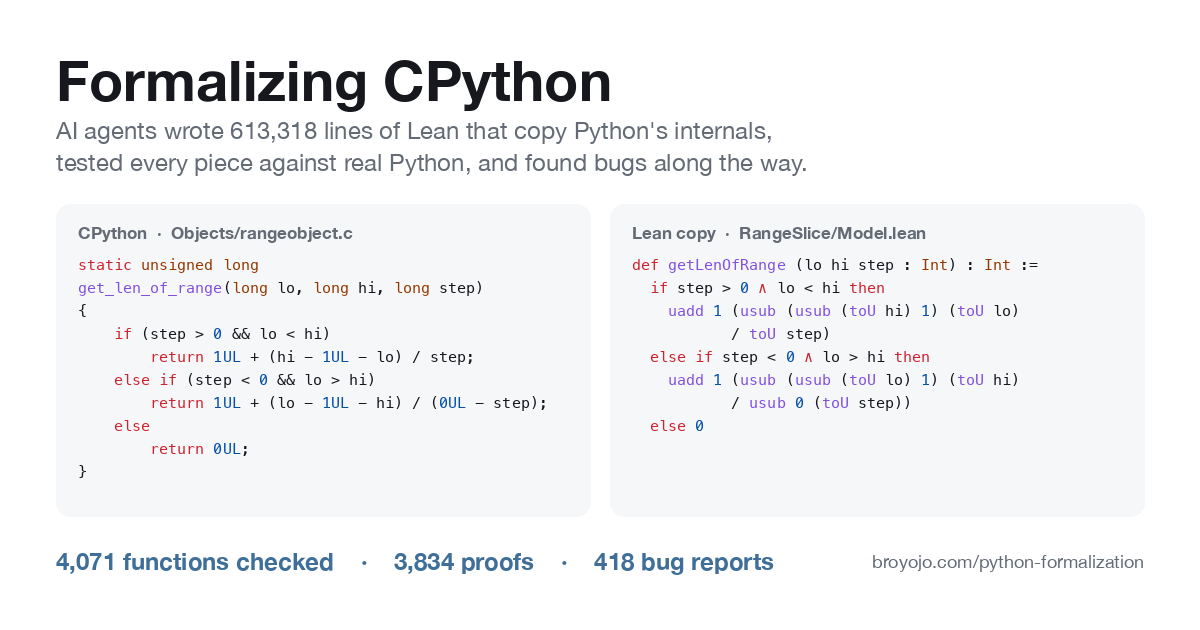 Degli agenti AI hanno riscritto il codice di CPython in Lean per trovare bug
10 novembre 2026
 Anthropic ha testato Claude Fable 5.2 nella progettazione elettronica
9 novembre 2026