 mozgi
Anthropic, Project Glasswing'in yedi aylık çalışma sonuçlarını değerlendirdi
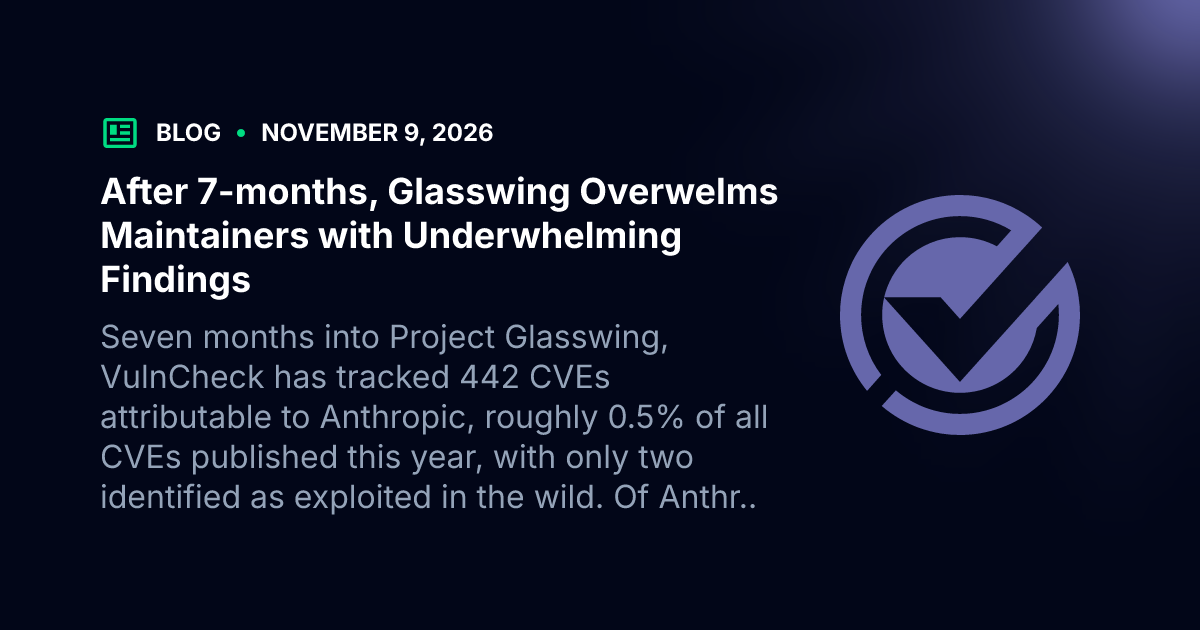
Anthropic, yazılımlardaki güvenlik açıklarını bulmak amacıyla yedi ay önce başlattığı Project Glasswing girişiminin sonuçlarına dair bir rapor yayınladı. Sistemin çalıştığı süre boyunca 442 CVE (Common Vulnerabilities and Exposures) tespit edildi, ancak bu bulguların pratik önemi tartışmalı çıktı.
Analiz verilerine göre, tespit edilen güvenlik açıklarından yalnızca 2 tanesi gerçek saldırılarda ("exploited in the wild") kullanıldı. Bununla birlikte, bulunan sorunların %94'ü hala düzeltilmemiş durumda ve mükerrer raporların sayısı önemli ölçüde artarak proje sorumluları (maintainers) üzerinde ek bir yük oluşturdu.
Project Glasswing sonuçları, otomatik hata arama ölçeği ile bunların giderilmesine yönelik gerçek ihtiyaç arasındaki uçurumu vurguluyor. Geliştiriciler ve güvenlik uzmanları için bu durum, "gürültüden" kaçınmak ve altyapı için gerçekten risk oluşturan kritik tehditlere odaklanmak adına yapay zeka sistemleri tarafından oluşturulan raporların önceliklendirilme yaklaşımlarının gözden geçirilmesi gerektiği anlamına geliyor.
İlgili haberler
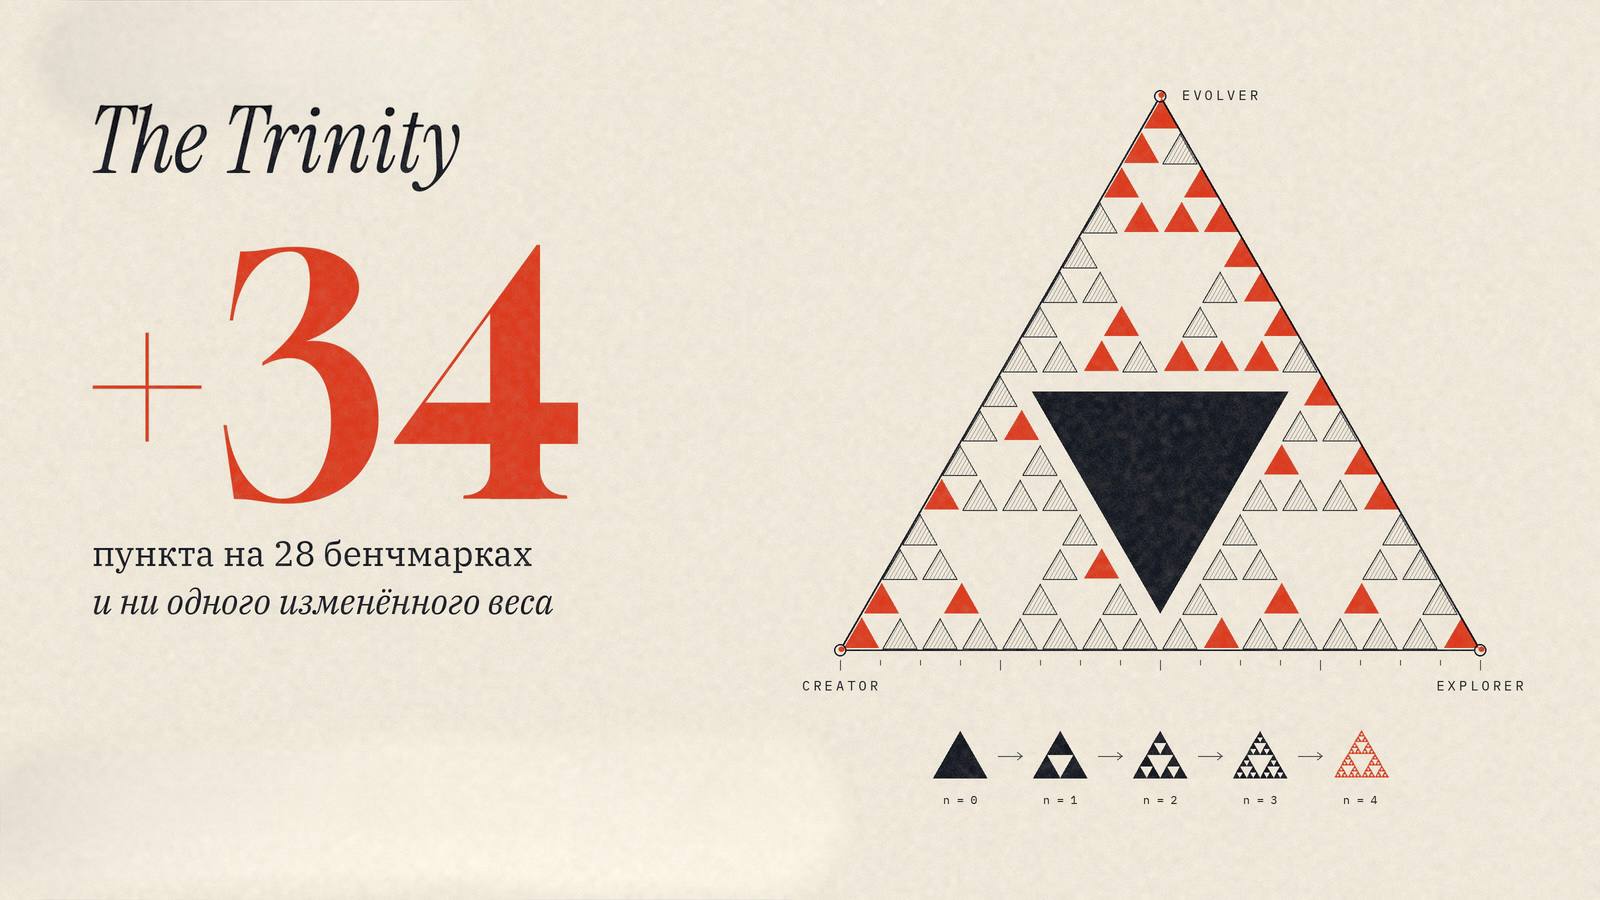 Araştırmacılar, The Trinity ajanlarının özyinelemeli öz iyileştirme yöntemini sundu
10 Kasım 2026
 Google DeepMind, yazılım doğrulaması için AlphaProof Code'u tanıttı
10 Kasım 2026
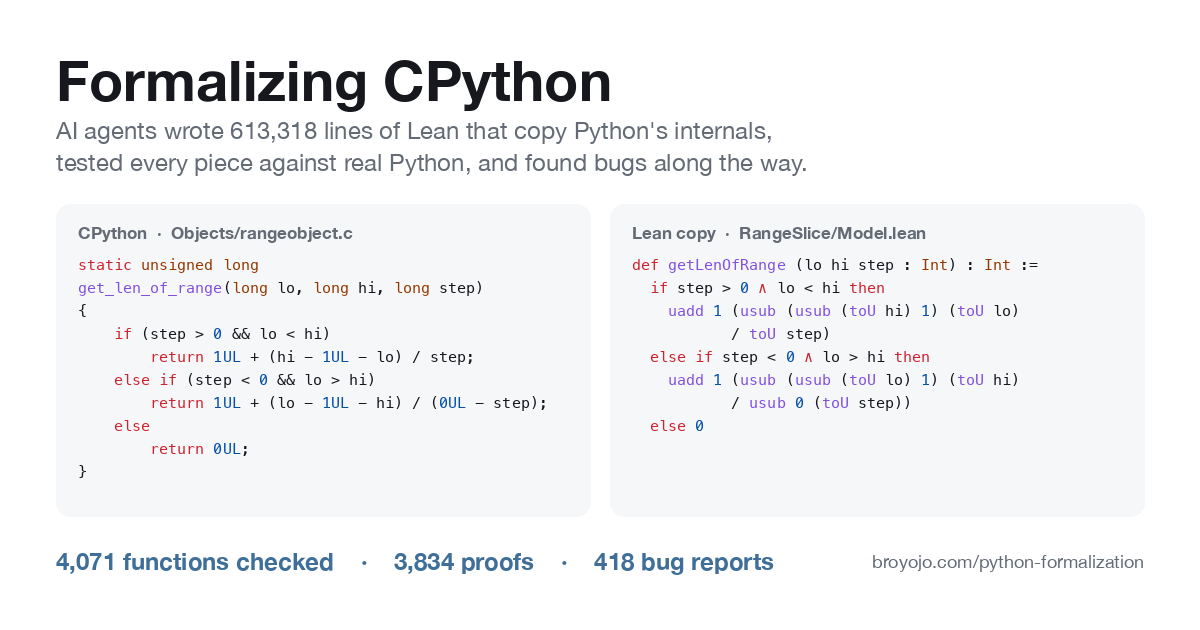 AI ajanları, hata ayıklamak için CPython kodunu Lean diline yeniden yazdı
10 Kasım 2026
 Anthropic, Claude Fable 5.2'yi elektronik tasarımında test etti
9 Kasım 2026