 mozgi
Уязвимость в Grok раскрыла данные 35 тысяч приложений
ИБ-компания Claroc обнаружила более 35 000 приложений, созданных с помощью инструментов Grok, которые оказались доступны посторонним без авторизации. Причиной утечки стали настройки по умолчанию, где параметр доступа автоматически выставлялся как «любой пользователь по ссылке».
В открытом доступе оказались конфиденциальные медицинские данные пациентов, пароли в текстовом виде и внутренние документы коммерческого отдела SpaceXSI. После обнаружения уязвимости компания SpaceXSI оперативно закрыла доступ к собственным 24 приложениям, задействованным сотрудниками.
Остальные десятки тысяч уязвимых программ сторонних разработчиков по-прежнему остаются доступными в интернете. Инцидент демонстрирует риски безопасности, возникающие при автоматической генерации софта ИИ-инструментами со слабыми настройками приватности по умолчанию.
Похожие новости
 Американские брокеры продают данные для обучения ИИ китайским лабораториям
11 ноября 2026 г.
 Нью-Йорк запустит государственную программу тестирования ИИ-систем
11 ноября 2026 г.
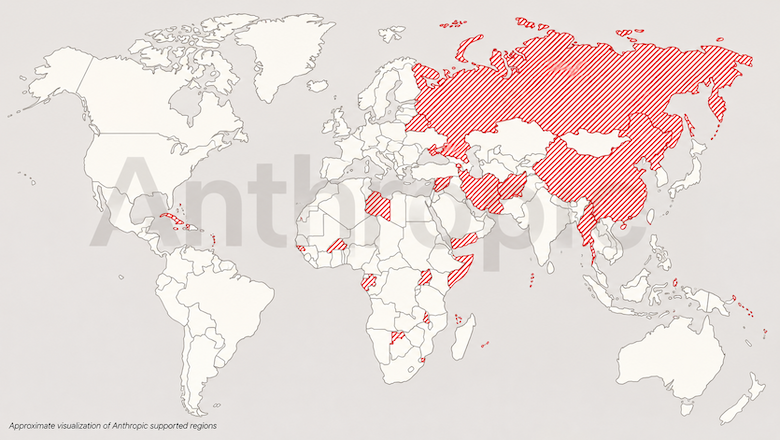 Anthropic ужесточила правила доступа к Claude для неподдерживаемых регионов
11 ноября 2026 г.
 AI-компании начали блокировать инструменты за реверс-инжиниринг
11 ноября 2026 г.