 mozgi
Una vulnerabilità in Grok ha esposto i dati di 35 mila applicazioni
L'azienda di sicurezza informatica Claroc ha rilevato oltre 35.000 applicazioni, create con gli strumenti di Grok, risultate accessibili a terzi senza autorizzazione. La causa della fuga di dati è dovuta alle impostazioni predefinite, in cui il parametro di accesso veniva impostato automaticamente su "chiunque abbia il link".
Sono stati esposti dati medici riservati dei pazienti, password in testo semplice e documenti interni del dipartimento commerciale di SpaceXSI. Dopo aver scoperto la vulnerabilità, SpaceXSI ha prontamente chiuso l'accesso alle proprie 24 applicazioni utilizzate dai dipendenti.
Le restanti decine di migliaia di programmi vulnerabili di terze parti rimangono ancora accessibili su Internet. L'incidente dimostra i rischi per la sicurezza che emergono quando il software viene generato automaticamente da strumenti di IA con impostazioni di privacy predefinite deboli.
Notizie correlate
 I broker americani vendono dati per l'addestramento dell'IA ai laboratori cinesi
11 novembre 2026
 New York lancerà un programma statale di test per i sistemi di IA
11 novembre 2026
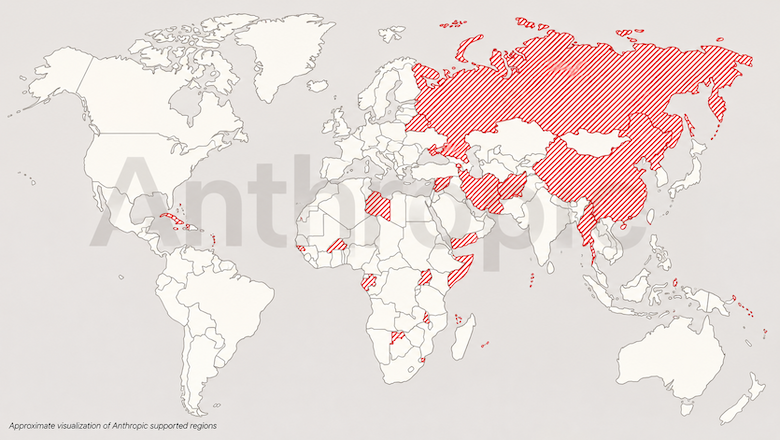 Anthropic ha inasprito le regole di accesso a Claude per le regioni non supportate
11 novembre 2026
 Le aziende di IA hanno iniziato a bloccare gli strumenti per il reverse engineering
11 novembre 2026