 mozgi
Grok'taki bir güvenlik açığı 35 bin uygulamanın verilerini ifşa etti
Siber güvenlik şirketi Claroc, Grok araçları kullanılarak oluşturulan ve yetkilendirme olmaksızın üçüncü tarafların erişimine açık olan 35.000'den fazla uygulama tespit etti. Sızıntının nedeni, erişim parametresinin otomatik olarak "bağlantıya sahip herkes" şeklinde ayarlandığı varsayılan ayarlardı.
Hassas hasta tıbbi verileri, düz metin halindeki şifreler ve SpaceXSI'nın satış departmanına ait iç belgeler herkese açık hale geldi. Güvenlik açığının tespit edilmesinin ardından SpaceXSI, çalışanları tarafından kullanılan kendi 24 uygulamasına erişimi derhal kapattı.
Üçüncü taraf geliştiricilere ait diğer on binlerce savunmasız program internette erişilebilir durumda kalmaya devam ediyor. Bu olay, zayıf varsayılan gizlilik ayarlarına sahip yapay zeka araçlarıyla otomatik yazılım oluşturmanın beraberinde getirdiği güvenlik risklerini gözler önüne seriyor.
İlgili haberler
 Amerikalı brokerler, yapay zeka eğitim verilerini Çinli laboratuvarlara satıyor
11 Kasım 2026
 New York, yapay zeka sistemlerini test etmek için devlet programı başlatacak
11 Kasım 2026
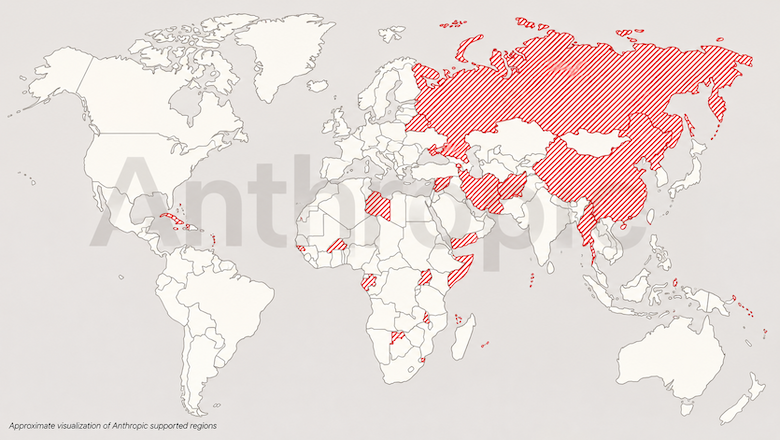 Anthropic, desteklenmeyen bölgeler için Claude erişim kurallarını sıkılaştırdı
11 Kasım 2026
 AI şirketleri tersine mühendislik araçlarını engellemeye başladı
11 Kasım 2026