 mozgi
Yayımlanan WordPress RCE zincir için bir sömürme yayınlandı
Güvenlik araştırmacıları, WordPress içerik yönetim sisteminde uzaktan kod çalıştırma (RCE) olanağını gösteren wp2shell-PoC yayınladı. Zafiyet, CVE-2026-63030 ve CVE-2026-60137 olmak üzere iki kritik hatayı içeren bir zinciri sömürüyor.
Saldırı mekanizması, route confusion ve SQL enjeksiyonu kombinasyonuna dayanmaktadır. Bu bağlantı, saldırgana önceden kimlik doğrulaması olmadan sisteme erişim izni verir. Araç, hedef kaynağın zafiyetini test etme, veritabanından veri okuma ve sunucuda keyfi komutları doğrudan çalıştırma işlevini sağlar.
Şu anda PoC, GitHub'ta açık bir depoda mevcuttur. Bu tür araçların kullanımı, kendi sistemlerinin penetrasyon testi ve güvenlik denetimi çerçevesinde sınırlıdır. Geliştiriciler, WordPress sürümlerinin güncelliğini ve belirtilen güvenlik açığı kimliklerini kapatan yamaların varlığını kontrol etmeleri önerilir.
Bu tür zincirlerin keşfedilmesi, popüler CMS'lerdeki yönlendirme hatalarıyla ilgili riskleri vurgulamaktadır. Kimlik doğrulaması olmadan kod çalıştırma olanağı, yetkisiz veri erişimini önlemek için altyapının acilen güncellenmesini gerektiren kritik bir saldırı vektörüdür.
İlgili haberler
 Google, akıllı saatlere manşonsuz yüksek tansiyon ölçme özelliği kazandırdı
7 Kasım 2026
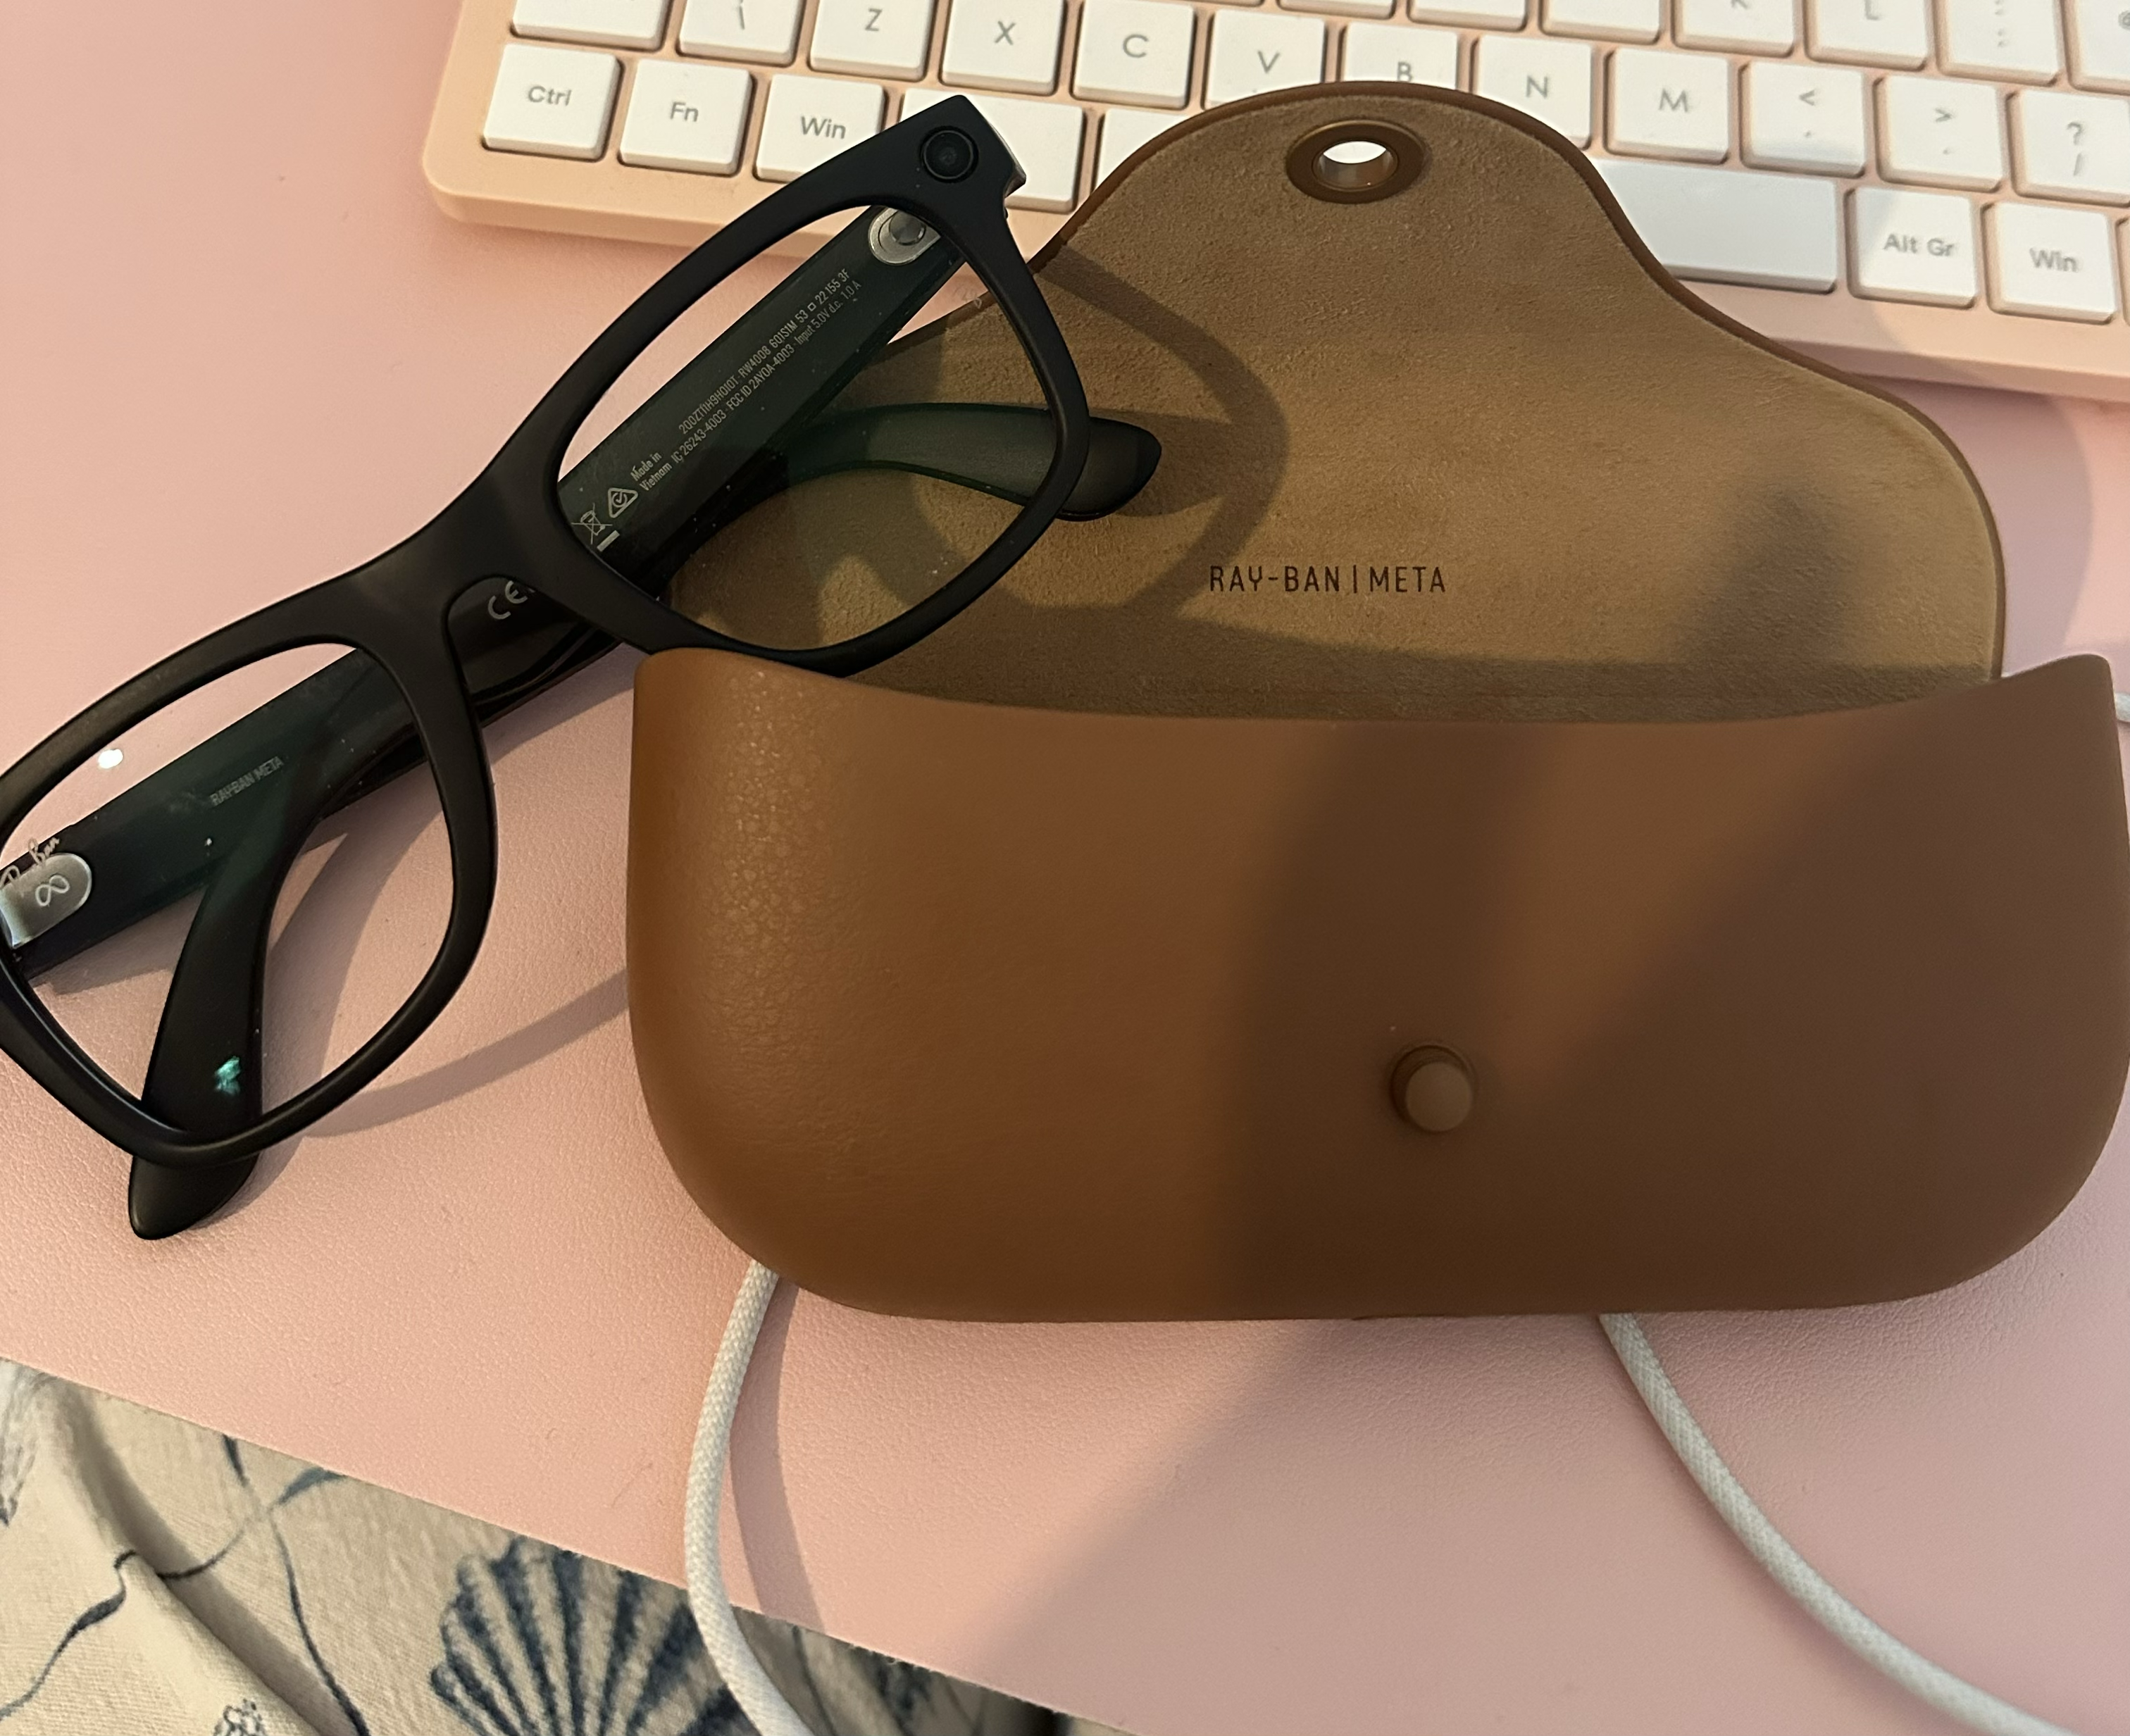 Araştırmacı, Meta Ray-Ban aygıt yazılımına tam erişim sağladı
6 Kasım 2026
 OpenAI, giden SIP aramalarını tüm kuruluşlar için kullanıma açtı
6 Kasım 2026