 mozgi
Geliştiriciler Drop'u AI ajanlarını güvenli bir şekilde çalıştırmak için sundu
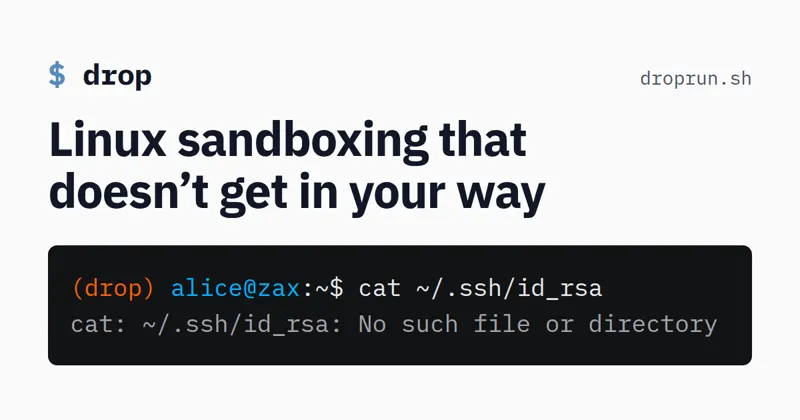
Geliştirici ekibi, AI ajanlarını ve üçüncü taraf yazılımlarını güvenli bir şekilde çalıştırmak için tasarlanmış, Linux çalıştırma ortamı için yalıtılmış bir ortam oluşturma aracı olan Drop'u yayınladı. Çözüm, kök kullanıcı (rootless) ayrıcalıkları olmadan çalışır ve aynı zamanda sistem kaynaklarına erişimi sıkı bir şekilde kontrol eder.
Sistem, çekirdek düzeyinde yalıtım sağlayan gVisor teknolojisinin yanı sıra işlemlerin ayrıcalıklarını sınırlamak için kullanıcı ad alanları mekanizmasını kullanır. Ortam yapılandırması, yöneticilerin belirli bir ajanın hangi dosyaları ve ağ hizmetlerine erişebileceğini tam olarak belirlemesine olanak tanıyan TOML dosyaları aracılığıyla gerçekleştirilir.
Araç, sinir ağları tarafından oluşturulan kodun yürütülmesi sırasında riskleri en aza indirmeye yöneliktir. gVisor tabanlı mimari sayesinde, Drop, bir ajan tahsis edilen konteynırdan çıkmaya çalışsa bile, ana sisteme yetkisiz erişimi engeller. Bu, otomatik döngülerde güvenilmeyen kodu çalıştırmak gereken ortamlar için uygun bir çözüm haline getirir.
Proje, mevcut geliştirme.pipeline'larına entegre edilmek üzere kullanılabilir. Uygulama ayrıntıları ve sistemin kullanımına ilişkin teknik ayrıntılar, Hacker News'teki tartışmada bulunabilir. Bu tür araçların kullanımı, dosya sistemine ve ağa erişimi gerektiren görevleri gerçekleştirmek için otomatik AI sistemlerine ihtiyaç duyan altyapının korunması için bir standart haline geliyor.
İlgili haberler
 Google, akıllı saatlere manşonsuz yüksek tansiyon ölçme özelliği kazandırdı
7 Kasım 2026
 Araştırmacı, Meta Ray-Ban aygıt yazılımına tam erişim sağladı
6 Kasım 2026
 OpenAI, giden SIP aramalarını tüm kuruluşlar için kullanıma açtı
6 Kasım 2026
 Replit, sandbox motorunu microVM tabanlı olarak güncelledi
6 Kasım 2026